Qué es EtherHiding: cómo algunas campañas utilizan Polygon para actualizar la referencia del C2
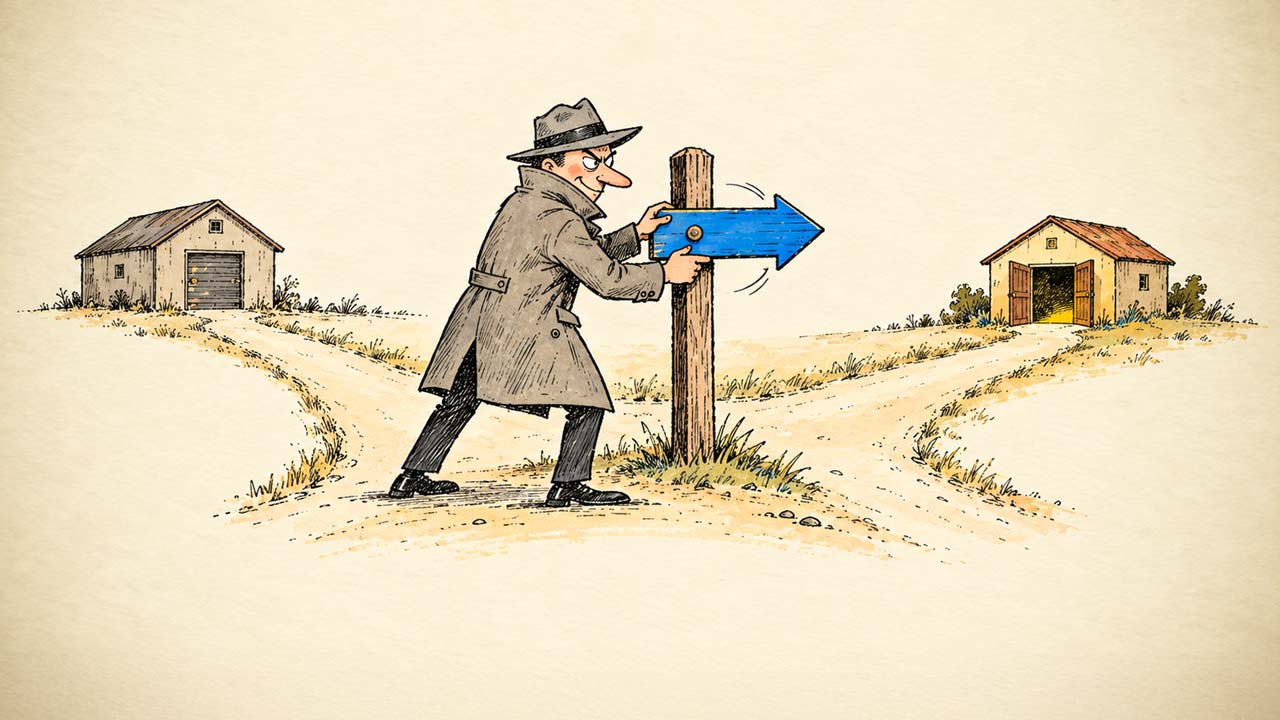
Bloquear un dominio o retirar un servidor sigue siendo una de las principales formas de interrumpir un ataque. El objetivo es cortar la comunicación entre el malware y su servidor de mando y control (Command and Control, C2), desde el que los actores maliciosos envían instrucciones y gestionan los equipos comprometidos. Ese modelo, sin embargo, está evolucionando. Algunas campañas sustituyen la dirección fija incorporada en el malware por una referencia almacenada en un contrato inteligente de Polygon. Si la infraestructura deja de estar disponible, el atacante puede actualizar esa referencia y redirigir el malware ya desplegado hacia un nuevo C2. Esta técnica, conocida como EtherHiding, no es exclusiva de Polygon. Tampoco convierte a esta red en una infraestructura maliciosa ni implica que todo el ataque se desarrolle en la blockchain. En cambio, aprovecha una función legítima para hacer más resistente el mecanismo con el que el malware localiza el C2, lo que puede complicar algunas tareas de detección y respuesta. EtherHiding permite cambiar la referencia del C2 sin modificar el malware ya desplegado. Por qué Polygon PoS resulta útil para EtherHiding Polygon PoS es una red pública compatible con la Ethereum Virtual Machine (EVM), un entorno de ejecución compatible con Ethereum. Los contratos inteligentes son programas que pueden almacenar datos y responder a consultas. Esta capacidad permite crear aplicaciones descentralizadas y otros servicios basados en blockchain, pero también publicar información que otra aplicación puede recuperar cuando la necesita. Para este tipo de campañas importan tres características: la compatibilidad con las herramientas de Ethereum, los proveedores RPC que permiten consultar la red y unos costes de escritura reducidos. Así, los actores pueden desplegar contratos, consultar sus datos y actualizar determinados valores sin depender de un único dominio. Las consultas de lectura suelen realizarse mediante RPC sin crear una transacción ni pagar la comisión de red conocida como gas. En cambio, desplegar un contrato o modificar sus valores sí requiere una transacción y el pago de esa comisión. Ese interés no responde a una vulnerabilidad de Polygon. Como sucede con otros servicios digitales, una capacidad legítima admite usos legítimos y abusivos: en este caso, el contrato puede exponer direcciones de servidores, dominios u otros datos necesarios para una campaña. ■ Para los equipos de ciberseguridad, la consecuencia es que el contrato actúa como un punto de consulta que el atacante puede mantener y actualizar con la información necesaria en distintas fases de una campaña. Cuando el malware está diseñado para recuperar esa información, cambiar un dominio o una dirección puede no requerir una nueva versión del código malicioso. La diferencia se aprecia mejor al compararlo con un C2 basado en una referencia fija. Cómo sustituye EtherHiding una referencia fija del C2 En un modelo tradicional, el malware incorpora un dominio o una dirección IP para localizar el servidor C2, alojado habitualmente en un servicio de hosting. Esta referencia fija ofrece a los defensores un punto de intervención: si bloquean el dominio o el servidor queda inaccesible, pueden interrumpir la comunicación con los equipos comprometidos y reducir la capacidad de control del atacante. EtherHiding cambia ese punto de dependencia. En lugar de incorporar una dirección fija, el malware u otro componente consulta un contrato inteligente de Polygon para obtener la referencia vigente del C2. Si el C2 o la infraestructura externa deja de estar disponible, el atacante actualiza el valor del contrato y redirige los componentes ya desplegados. La red blockchain registra las transacciones con las que el operador actualiza el estado del contrato, pero no cada consulta de lectura. Al mismo tiempo, la lógica del contrato puede autorizar a una cuenta para modificar determinados valores. Este diseño dificulta una interrupción duradera, pero mantiene otros puntos de intervención, como los servicios RPC utilizados y la infraestructura externa que señala el contrato. El contrato permite actualizar la referencia; la conexión con el C2 sigue siendo externa a la blockchain. Cómo funciona EtherHiding mediante contratos inteligentes En una campaña basada en EtherHiding, el contrato inteligente funciona como una fuente de información que los operadores pueden actualizar. El malware u otro componente del ataque consulta el contrato para recuperar la dirección del C2, un dominio de descarga o determinadas instrucciones. Esta lectura no altera su estado ni genera por sí sola una nueva transacción en la blockchain: los operadores modifican los valores y los componentes comprometidos recuperan después la información actualizada. El contrato inteligente actúa como un punto de consulta actualizable, no como la infraestructura completa del ataque. Casos documentados de EtherHiding: DeadLock, Aeternum y ClickFix Los casos documentados muestran que este mecanismo puede desempeñar funciones distintas dentro de una campaña: DeadLock utiliza contratos de Polygon para distribuir y rotar las direcciones de los servidores proxy que dan acceso a su infraestructura de comunicación con las víctimas. La botnet Aeternum almacena en contratos de Polygon instrucciones en texto claro o cifradas que los equipos infectados recuperan, descifran cuando es necesario y ejecutan. En algunas campañas de ClickFix, un contrato de Polygon devuelve el dominio desde el que se descarga la siguiente fase después de que el usuario ejecute el comando malicioso. Por qué EtherHiding dificulta el bloqueo de la infraestructura C2 Los tres casos anteriores muestran una ventaja común para sus operadores: el contrato permite modificar la información que recuperan distintos componentes de la campaña sin sustituir el código ya desplegado. Cuando esa información corresponde a la referencia de un servidor, el operador puede cambiarla si la infraestructura deja de estar disponible. Este mecanismo reduce la dependencia de indicadores fijos y dificulta que una sola medida de bloqueo interrumpa la campaña. Aun así, persisten otros puntos de intervención: la infraestructura final permanece fuera de la blockchain, muchas implementaciones recurren a proveedores RPC de terceros y las consultas pueden aparecer en la telemetría de red o en los registros del servicio utilizado. Qué cambia para la detección y la respuesta Bloquear un dominio o una dirección IP sigue siendo útil para contener una infraestructura concreta. Sin embargo, el efecto puede durar menos si el atacante actualiza con rapidez la referencia del contrato. Además, las consultas a proveedores RPC públicos pueden mezclarse con tráfico legítimo y dificultar la identificación de la actividad maliciosa. Por ello, conviene correlacionar los indicadores de infraestructura con señales de comportamiento: procesos y comandos anómalos, conexiones a proveedores RPC, consultas a contratos vinculados con campañas y comunicaciones posteriores con los destinos recuperados. Ninguna señal confirma por sí sola una actividad maliciosa. Su combinación ayuda a priorizar la investigación y a responder con más contexto. No basta con bloquear el C2: hay que entender cómo lo localiza el malware y qué actividad desencadena. Una respuesta basada en contexto En estas campañas, los contratos inteligentes permiten actualizar con rapidez la referencia del C2 y hacen más resistente este mecanismo de coordinación. No ocultan el resto de la operación ni eliminan otros puntos de intervención. Para las empresas, la lección es clara: no basta con identificar el C2. También conviene entender cómo lo localiza el malware y qué actividad desencadena después en el equipo comprometido. Combinar el bloqueo de dominios, direcciones IP y servidores conocidos con el análisis de esas señales aporta más contexto para investigar una infraestructura que puede cambiar con rapidez, sin atribuir a la blockchain una invisibilidad que no ofrece. 💬 Para recibir noticias y reflexiones de nuestros expertos en Ciberseguridad, suscríbete a CyberSecurityPulse, nuestro canal en Telegram. ______ Ciberseguridad AI & Data Escondiendo malware en Blockchain: Hosting gratuito y a prueba de takedowns 1 de noviembre de 2023
21 de octubre de 2026
 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes