 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes

Yaiza Rubio
Exanalista de seguridad en Telefónica Tech y Cibercooperante de Honor de INCIBE
Qué hemos presentado en el Security Innovation Day 2018: Stela FileTrack, el control de la información sensible (IV)
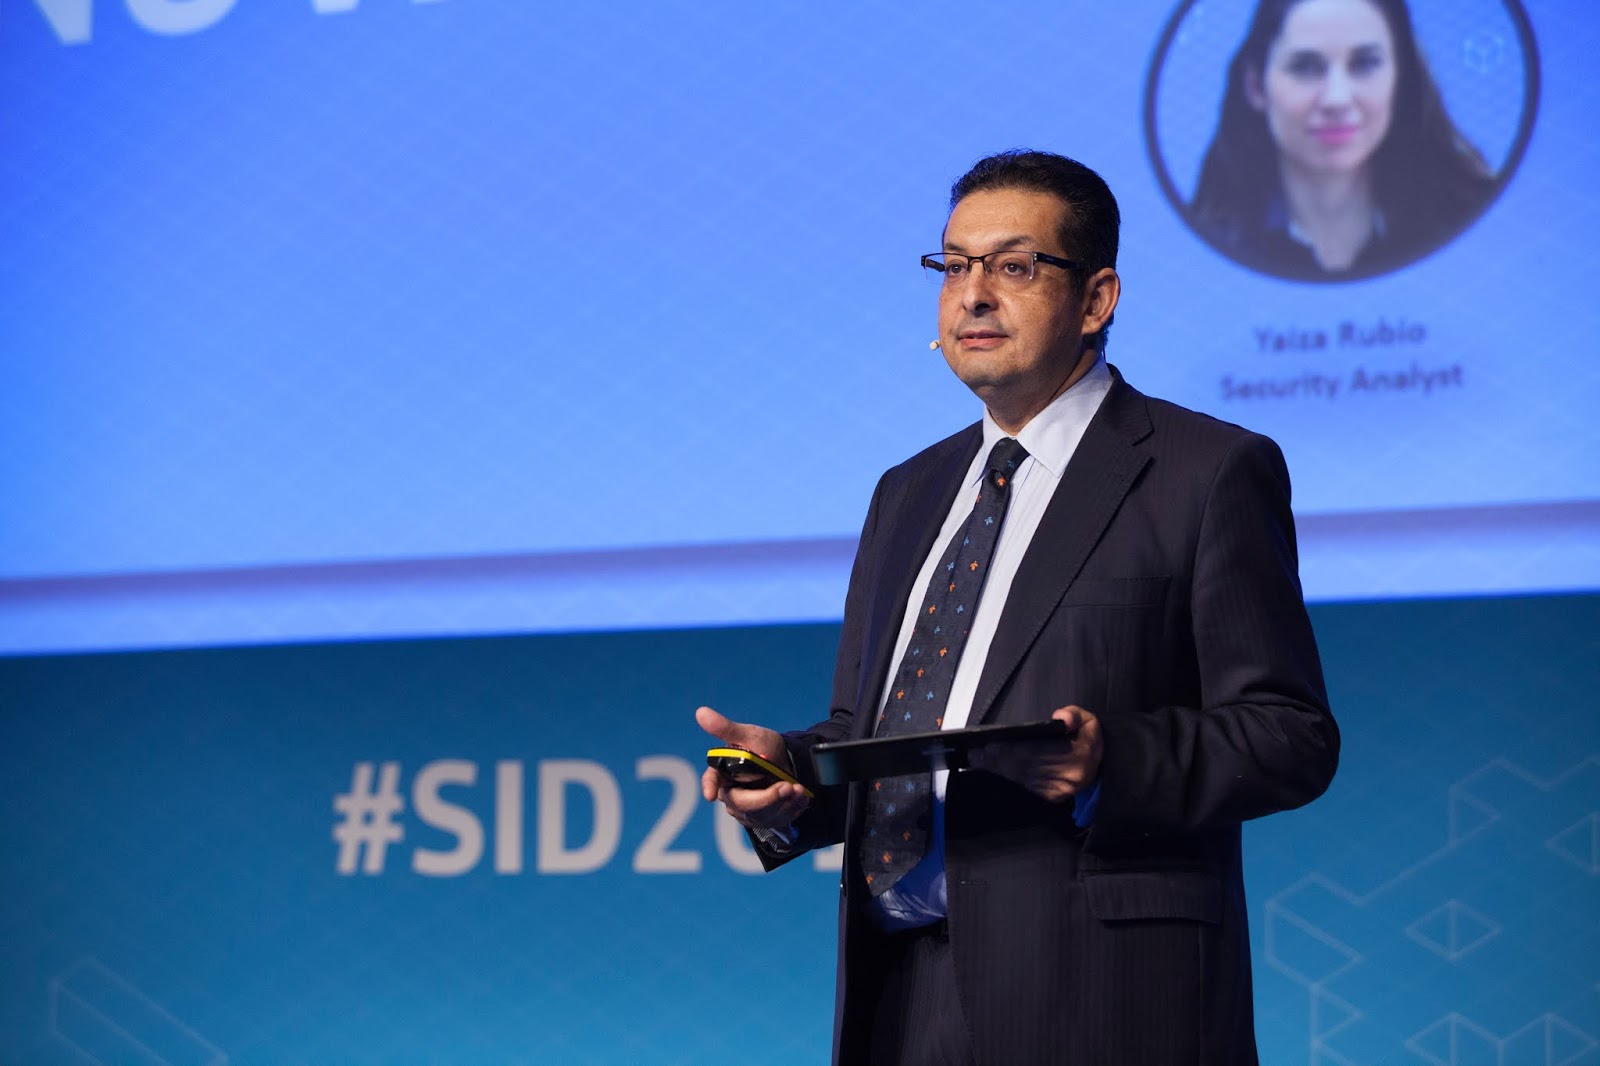
En este post hablaremos de la parte centrada en el nuevo producto estrella de la Unidad de Ciberseguridad de Telefónica, Stela FileTrack. Rames Sarwat, VP de Alianzas Estratégicas en ElevenPaths, junto a Yaiza Rubio, Analista de Seguridad, expusieron el pasado Security Innovation Day para presentar a todo el público esta nueva solución dedicada a la protección de la información documental sensible de las organizaciones. La mayoría de las empresas desconocen cuantos documentos generan al día, cuáles de estos documentos contienen información sensible o personal, cuantas copias de estos documentos existen y quien tiene acceso a ellos. Esta razón nos llevó a pensar que debíamos innovar en esta área. Hemos trabajado durante este último para crear una solución que aporta un enfoque diferente, complementando las tecnologías existentes como DLP, cifrado o CASB, y que permite disponer de una consola que ofrece una visión holística de los documentos, dentro y fuera de la empresa. Para proteger de forma efectiva la información sensible de nuestra empresa contenida en documentos, necesitamos utilizar herramientas de control e inteligencia que nos mantengan informados de donde y quien accede a ellos, también necesitamos contar con un sistema de autenticación de usuarios fácil de usar. Y por último, ser capaces de recabar adecuadamente los consentimientos cuando tratamos datos personales. En toda empresa necesitamos poder responder a ciertas preguntas como ¿qué datos son sensibles en mi empresa? ¿dónde se encuentran estos datos? y ¿quién tiene acceso a ellos? Para responder, debemos desarrollar ciertos poderes, como el poder dedescubrir y clasificar la información, el poder de auditar y trazar los documentos. Por último, pero no por ello menos importante, el poder de autenticar a los usuarios que acceden a la información. La tecnología que el año pasado presentamos con el nombre en clave de Path8 es ahora Stela FileTrack. Esta nueva tecnología permite conocer donde está la información cuando esta se encuentra en reposo, independientemente de donde resida (en local, en servidores, en el correo, en servicios en la nube, etc.) y cuando se comparte dentro y fuera de la organización. Pero nada de esto sería posible si cada usuario que accede a los documentos no estuviera identificado de forma unívoca, tanto dentro como fuera de la organización. Necesitamos un sistema de autenticación fácil de usar, pero al mismo tiempo, que proporcione un elevado nivel de seguridad. Nuestra propuesta, Mobile Connect, nació para desterrar el uso de las contraseñas, sustituyéndolas por el uso de móvil. Para un usuario no puede ser más sencillo. Para acceder a una web o servicio solo debe introducir como identificador su número de teléfono y aceptar en el móvil la transacción. Todo ello sin necesidad de instalar nada en el terminal, compatible con los principales operadores del mercado, basado en estándares de mercado y muy fácil de integrar con las aplicaciones. Para que la solución sea segura, se emplean la SIM y el canal de señalización del operador. El usuario introduce en su terminal bien el PIN, pulsa OK o utiliza algún sistema biométrico en función del nivel de seguridad que requiere la transacción. En anteriores eventos hemos contado casos de uso para autenticar al usuario con Mobile Connect. Cuando se conecta a una red WiFi pública, a la VPN de su empresa y para acceder a su puesto de trabajo. Mobile Connect ha evolucionado añadiendo nuevas funcionalidades: la autorización de transacciones, la compartición de atributos del usuario o proporcionando mecanismos de protección de nuestras cuentas online. MC Autorización permite a un usuario, previamente autenticado, autorizar transacciones, por ejemplo, de pago con su móvil. MC Atributos permite a una aplicación o página web acceder a los datos que tiene el operador para facilitar el rellenado de formularios reduciendo así el porcentaje de rebote o abandono de ciertos servicios. MC ATP (Account Takeover Protection) proporciona información de la red al proveedor de servicio para calcular el riesgo de la transacción. Datos como si el móvil está en roaming o si su SIM dispone de un duplicado permiten reducir el fraude y el robo de cuentas online. Por último, veamos qué innovaciones hemos realizado en nuestro servicio de firma electrónica SealSign® que nos permiten recabar los consentimientos. Hemos estado trabajando en dos pruebas de concepto que añaden innovación en esta área. En la primera, teníamos como objetivo mejorar la recogida de evidencias electrónicas de la visualización y lectura de un documento como paso previo a su firma. Recordemos que para que un consentimiento sea válido desde el punto de vista legal, el firmante debe comprender el documento que está firmando. Las numerosas sentencias favorables sobre las preferentes en España donde los firmantes no impugnaban su firma, sino que afirmaban desconocer o no entender lo que firmaban, nos hicieron pensar en que hacía falta cierta innovación en este campo. Se ideó un sistema hardware/software que realiza un seguimiento del firmante durante la visualización y lectura de los documentos a firmar, generando evidencias electrónicas de todo el proceso basado en dispositivos inteligentes, reconocimiento biométrico de cara, seguimiento de ojos... Complementando este sistema hemos añadido un sencillo sistema que intenta determinar la lectura del documento, realizando una sencilla prueba al firmante antes de permitirle pasar de página. La segunda prueba de concepto se ha desarrollado en colaboración con la empresa BiometricVOX, especialista en reconocimiento de voz y cuyos algoritmos han sido reconocidos recientemente en un concurso del MIT. Hemos combinado la tecnología de la plataforma SealSign y de BiometricVOX para permitir la firma de documentos electrónicos mediante la voz, de una forma rápida y sencilla, desde cualquier dispositivo (portátiles, tabletas o teléfonos móviles). Estas soluciones permiten a las empresas complementar otras soluciones de prevención de fugas de información o de protección del cloud, teniendo un control e inteligencia sobre los documentos que se generan y comparten en la empresa. Os animamos a no esperar a que ocurra un incidente en tu empresa y tomar la iniciativa para tomar el control. Si necesitas ayuda, en Telefónica estaremos encantados de colaborar contigo a proteger tu activo más importante, tu información. También te puede interesar: » Stela FileTrack protagonista de la VI edición del SID 2018 » Security Innovation Day 2018: Game is Never Over » Security Innovation Day 2018 también en streaming » Security Innovation Day 2018: Apertura Keynote (I) » Security Innovation Day 2018: On the path towards an Intelligent MSSP (II) » Qué hemos presentado en el Security Innovation Day 2018: Our princess is "always" in another castle: Chasing Innovation (III)
5 de diciembre de 2018
Perdidos entre bloques: Quorum
Cada una de las cadenas de bloques se rige por las reglas que han definido previamente sus desarrolladores. Las cadenas de bloques públicas tienen numerosos beneficios. Sin embargo, el hecho de no poder marcar las reglas del juego puede convertirse en un problema a futuro. Es por ello que a lo largo de estos últimos años hemos presenciado un boom de las cadenas de bloques privadas. Vitalik Buterin, co-fundador de Ethereum, analizaba estos conceptos hace un par de años cuando se comenzaba a hablar de los diferentes tipos de cadenas existentes. Él diferenciaba entre cadenas de bloques consorcio y cadenas de bloques completamente privadas. Según él, el consenso de las cadenas de bloques consorcio es alcanzado por un consorcio de instituciones pudiendo llegar a considerarse descentralizadas. Por otro lado, las cadenas de bloques completamente privadas son aquellas que mantienen los permisos de escritura en una sola organización. Figura 1. ¿Cómo elegir entre una cadena de bloques pública o privada? En el caso de tener dudas de no saber calificar una cadena determinada cadena de bloques es recomendable que nos hagamos las siguientes cuestiones: ¿Quién mantiene la base de datos? ¿Cómo se incentiva a aquellos que mantienen la base de datos? ¿Quién puede realizar transacciones? ¿Quién tiene acceso a la información almacenada? Entre muchas otras variables, la difícil estimación de los costes por transacción a futuro puede ser un motivo por el que no querer utilizar una cadena de bloques pública para un determinado servicio. De todas formas, el impacto de esta variabilidad puede reducirse mediante los árboles de merkle. Estas estructuras tienen la particularidad de que dado cualquiera de los fichero origen y la ruta hasta el "hash raíz" se puede verificar que un determinado fichero ha sido utilizado para generar el árbol. Figura 2. Estructura de un merkle tree. Sin embargo, la privacidad debe ser un aspecto relevante a tener en cuenta cuando se selecciona una cadena de bloques. El hecho de no compartir toda la información con todos los nodos puede suponer un problema y es la aproximación que se está siguiendo por parte de algunas empresas que se encuentran liderando proyectos basados en cadenas de bloques privadas. En este sentido, en este post veremos cómo Quorum solventa este problema. ¿Qué es Quorum? Quorum es una cadena de bloques privada/permisionada basada en Ethereum que soporta la privacidad de transacciones y contratos, múltiples mecanismos de consenso basados en votación y el permisionado de red. Para ello, Quorum dispone de los siguientes componentes en su arquitectura: Figura 3. Arquitectura de Quorum. Componentes Nodo de Quorum es un fork de geth. Sin embargo, incluye las siguientes modificaciones. El algoritmo de consenso de prueba de trabajo se ha modificado por el de QuorumChain, un mecanismo de consenso basado en el voto. La capa P2P se ha modificado para permitir únicamente conexiones desde nodos permisionados. En cuanto a la lógica de validación de bloques ha sido reemplazado el “global state root” por “global public state root”. Se ha modificado el State Patricia tries y módulos adicionales para permitir transacciones privadas. Constellation es un sistema que permite presentar información de manera segura. Este módulo contiene dos submódulos. El transaction manager que permite el acceso a datos de transacción cifrados para transacciones privadas, gestiona el almacenamiento local de datos y la comunicación con otros gestores de transacciones y el Enclave que es el responsable de la gestión de las claves privadas y cifrado y descifrado de los datos de transacción privados. Figura 4. Lógica diseñada en Quorum para solventar el problema de la privacidad de las cadenas de bloques. Como hemos comentado anteriormente, las modificaciones a la base del código de go-ethereum incluyen modificaciones de los procesos de propuesta y validación de bloques. Se modifica el proceso de verificación de bloques de manera que todos los nodos validen las transacciones públicas y las transacciones privadas en las que son parte. Para otras "transacciones privadas", un nodo simplemente omitirá el proceso de ejecución del código del contrato. Esto es debido a una segmentación de la base de datos estado, es decir, la base de datos estado se divide en un estado privado y una base de datos de estado pública. Todos los nodos de la red están en perfecto estado de consenso sobre su estado público pero las bases de datos de estado privadas serán diferentes. Aunque la base de datos de estado del nodo cliente no almacena el estado de toda la base de datos de estado global, la cadena de bloques se encuentra distribuida y todas las transacciones que se realizan en ella se reproducen plenamente en todos los nodos y están protegidas criptográficamente para garantizar su inmutabilidad. La privacidad de las transacciones ha sido uno de los principales requisitos que han tenido que implementar las aplicaciones financieras. El caso de uso donde suele aplicarse esta cadena de bloques es en un consorcio, principalmente, de entidades financieras donde es esencial asegurar la información de las transacciones entre determinadas entidades pero que para aquellas que no son parte de dicha transacción la información no sea revelada. Esta es una distinción importante en relación con otras estrategias de segmentación basadas en cadenas de bloques, además de aumentar la seguridad y la resiliencia desde el diseño.
2 de julio de 2018
La atribución es sexy pero, ¿para quién es relevante?
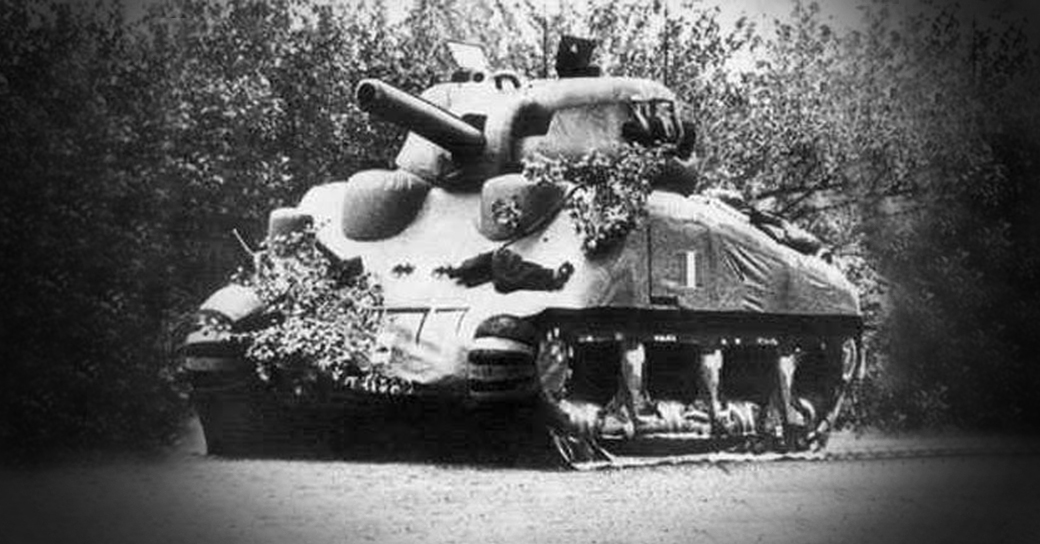
Resolver la autoría de un ataque es una pregunta que todo analista quiere contestar. Sin embargo, nos encontramos ante una situación en la que los atacantes cada vez más utilizan técnicas de decepción. Este concepto, conocido por los servicios de inteligencia también como contrainformación, permite mantener la iniciativa y provocar que el contrario perciba como cierta una información que es incorrecta. Durante la Segunda Guerra Mundial y la Guerra Fría se conocieron numerosos casos de falsos traidores del bloque soviético que intoxicaron los sistemas de obtención de información británico y norteamericano. Pero, ¿hasta qué punto ha evolucionado este concepto para luchar contra las ciberamenazas? Ataques de falsa bandera Para asentar las bases conceptuales en un mundo tan nuevo como es el de la ciberinteligencia, se han aprovechado términos procedentes de la inteligencia tradicional. De hecho, los ataques de falsa bandera no dejan de ser un subconjunto de acciones de decepción pero relacionado con el establecimiento de la atribución de un ataque. En este sentido, se plantean dos escenarios: Cuando no se conoce quién es el responsable (no-flag), por lo que no hay atribución. Y, por otro lado, cuando los analistas llegan a la atribución. Puede ser que se sepa con certeza quién se encuentra detrás o, por el contrario, que se tengan indicios de que la autoría haya podido ser falsificada (false flag). Antes de llegar a algún tipo de conclusión sobre la atribución de un ataque, los analistas previamente han tenido que evaluar la información que han obtenido. Es más que recomendable ver la conferencia impartida por dos analistas Juan Andrés Guerrero-Saade y Brian Bartholomew, en la RSA de 2017 donde examinan cuán manipulable son los inputs de información sobre los que nos basamos a la hora de hacer un ejercicio de atribución. Ellos resaltaban los siguientes más comunes: Los timestamps de compilación de las muestras de malware podría determinar las horas de trabajo de los desarrolladores por lo que esta información podría sugerir una determinada zona horaria. Numerosas muestras de malware a menudo incluyen strings que pueden sugerir el uso de un idioma de determinado o son lo suficientemente significativas que pueden haberse visto en el pasado. La infraestructura y las herramientas utilizadas por un determinado grupo a menudo suelen ser reutilizadas, por lo que los analistas podrían asumir la atribución a determinados grupos. Los objetivos de los atacantes, en ocasiones, suele ser revelador. Dependerá de la variedad de víctimas que tengan como objetivo. Sin embargo, si nos damos cuenta, todas ellas son susceptibles de ser manipulables. Un ejemplo lo pudimos analizar en el contexto de las pasadas Olimpiadas donde un grupo identificado como @FancyBears en Twitter publicaba, en una web de reciente creación, información sobre cuatro conocidas deportistas de élite que, presuntamente, habría sido sustraída en una acción perpetrada contra la WADA (World Anti Doping Agency). En un comunicado oficial la propia organización había confirmado el ataque y la exposición de información de hasta 29 atletas, atribuyendo el ataque a orígenes rusos. En este sentido, diversos medios de comunicación y la propia Agencia Mundial Antidopaje manifestaron que los presuntos responsables procederían de Rusia. Se identificaron evidencias que respaldan esta hipótesis como la publicación de los contenidos en una zona horaria de al menos UTC+3 y la referencia a una fotografía solamente encontrada en un dominio de origen ruso. Sin embargo, en algunos momentos también la información recopilada era contradictoria con la atribución inicial como, por ejemplo, comentarios en coreano en el código fuente de la página web de este grupo o el whois del dominio donde dicho grupo colgaba los expedientes médicos de los deportistas. Dicho esto, tampoco se pudo descartar por completo que se tratara de un ataque de falsa bandera en el que la información fuera intencionadamente expuesta para hacer creer que el ataque procedía de Rusia. ¿En qué sentido la atribución puede ser un problema? Por el momento, la labor que realizan los analistas a la hora de evaluar información es esencial. Sin embargo, la formación de estos equipos se torna complicada. Para empezar, a nosotros mismo nos cuesta ponernos de acuerdo sobre qué queremos decir en cada momento. Un ejemplo lo podemos ver en un estudio publicado por la CIA en 2007 sobre los sesgos a la hora de hacer referencia a la probabilidad. Asimismo, otro riesgo, aunque menor, trata sobre los protocolos más comunes de estandarización de información sobre actividad maliciosa donde se presentan ciertos problemas relacionados con los datos colaborativos a intercambiar. Figura 2. Diferencias entre analistas a la hora de percibir conceptos relacionados con la probabilidad. Por otro lado, una correcta atribución es necesaria para poder perseguir a aquellos que quebranten las leyes y tratados. Pero, ¿para quién es relevante esta información? Sin duda para aquellos cuya inteligencia será accionable, es decir, cuyo conocimiento servirá para llevar a cabo una acción concreta con efectos y resultados medibles. Por ahora, los gobiernos son los únicos que necesitan un nivel de fiabilidad alto en la atribución con el objetivo de realizar operaciones ofensivas o incluso imponer sanciones a terceros actores. Sin embargo, llegar a una atribución individual por parte de una empresa no es tan relevante mientras que no evolucione la legislación a favor del hack back. Un ejemplo de esto lo encontramos en la atribución realizada por diferentes firmas del ataque perpetrado a la red de la organización de las olimpiadas de PyeongChang donde fue atribuido a la vez a a rusos, iraníes, chinos y a grupos como Lazarus, un grupo relacionado con Corea del Norte. Dada la reciente politización del ciberespacio, una atribución errónea podría tener graves consecuencias y los actores podrían empezar a tratar de manipular la opinión de la comunidad para influir en la agenda geopolítica. Por el contrario, sí nos interesa como empresa conocer las técnicas, tácticas y motivaciones llevadas a cabo por los grupos afincados en determinados países con el fin de administrar los recursos defensivos a nuestra disposición de una forma más eficiente. Al fin y al cabo, las consecuencias derivadas de una atribución errónea por parte de una empresa entrañan unos riesgos reputacionales innecesarios que van más allá del cometido de un departamento de seguridad: la protección de los activos de la empresa.
22 de mayo de 2018