 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes

PHP2Shell y Node2Shell: cómo responde un SOC ante una vulnerabilidad crítica
Las recientes vulnerabilidades en PHP y Node.js han vuelto a poner a prueba la capacidad de respuesta de las empresas. Identificar los sistemas afectados, comprobar las protecciones disponibles y coordinar las medidas correctivas son algunas de las actuaciones que requieren la intervención de equipos especializados.
Vulnerabilidades críticas en tecnologías ampliamente utilizadas
El pasado 21 de octubre se hicieron públicas las vulnerabilidades conocidas como PHP2Shell, relacionadas con fallos en el procesamiento de peticiones de PHP que, en determinadas condiciones, pueden permitir la ejecución remota de código.
En fechas próximas también se publicó Node2Shell, una vulnerabilidad en el componente de descompresión Brotli utilizado por Node.js y otras tecnologías. Su explotación puede provocar fallos en los servicios, exposición de información o ejecución de código, dependiendo de las condiciones del entorno.
La preocupación se explica por la presencia de estas tecnologías en numerosas aplicaciones web, portales empresariales, servicios digitales y API.
Además, PHP2Shell incorpora un elemento especialmente relevante: la Inteligencia Artificial tuvo un papel importante en el proceso de investigación y descubrimiento de las vulnerabilidades. Es una muestra de cómo estas capacidades están acelerando el análisis de software y cambiando los tiempos de respuesta en Ciberseguridad.
Pero que una organización utilice PHP o Node.js no significa necesariamente que sus sistemas sean explotables. El riesgo depende de las versiones instaladas, la configuración, los componentes utilizados y su exposición.
■ Cuando aparece una alerta de esta gravedad, resulta fundamental determinar qué activos están afectados y actuar según su criticidad.
La IA está acelerando la investigación de vulnerabilidades y cambiando los tiempos de respuesta.
¿Cómo responden los equipos de Operaciones a una alerta de este tipo?
La publicación de una vulnerabilidad crítica activa distintas tareas de análisis y revisión. Una de las primeras consiste en estudiar la información disponible, contrastar las recomendaciones de seguridad y comprobar cómo pueden verse afectados los entornos incluidos en los servicios gestionados.
Para ello, los especialistas pueden apoyarse en inventarios, herramientas de análisis de vulnerabilidades y plataformas de gestión de la postura de seguridad. Estas capacidades ayudan a localizar versiones afectadas, configuraciones inseguras y activos expuestos, incluidos servicios o API que no estaban correctamente inventariados.
En paralelo, se revisan las medidas de protección disponibles y su eficacia frente a las técnicas de explotación conocidas.
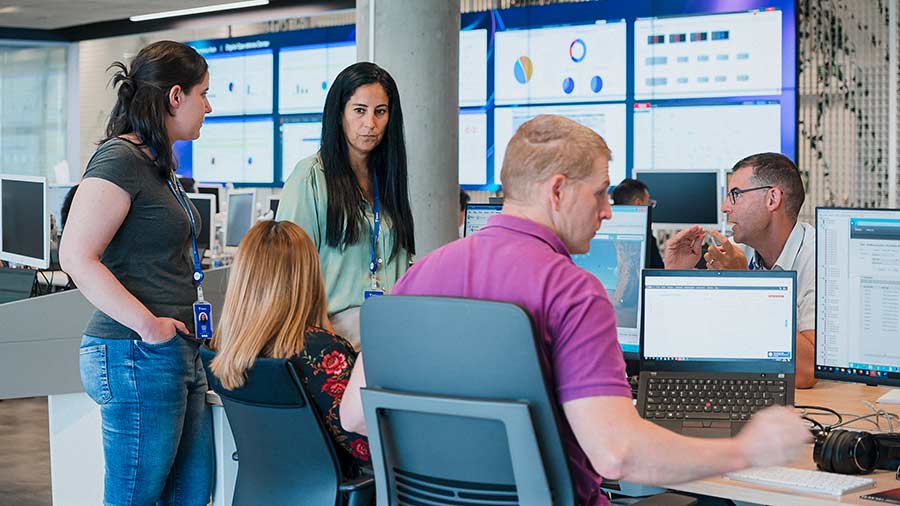 Los equipos especializados analizan patrones de ataque, valoran la gravedad de las alertas y priorizan las incidencias.
En el caso de aplicaciones web y API protegidas mediante WAF, esto puede implicar comprobar las firmas existentes, revisar las políticas de seguridad y valorar nuevas reglas para bloquear determinadas peticiones maliciosas.
También se analizan los eventos de seguridad para identificar intentos de explotación, comprobar qué medidas están actuando y detectar posibles cambios en el comportamiento de los ataques.
Este seguimiento es importante porque la información sobre una vulnerabilidad evoluciona durante los primeros días. Pueden aparecer nuevas técnicas de explotación, indicadores adicionales o actualizaciones de las protecciones.
■ Los especialistas deben interpretar esos cambios y valorar si requieren ajustes, evitando que las nuevas reglas provoquen bloqueos sobre usuarios legítimos.
El análisis debe localizar también los servicios y las API que no figuran en el inventario.
El valor del SOC: analizar, priorizar y coordinar la respuesta
Una vulnerabilidad crítica puede provocar miles de intentos de explotación en poco tiempo. Sin embargo, recibir un volumen elevado de ataques no significa necesariamente que se haya producido un compromiso.
Una aplicación puede estar bloqueando correctamente miles de peticiones maliciosas, mientras que otro sistema, con mucha menos actividad, puede presentar indicios que requieran una investigación urgente.
La experiencia de los analistas del SOC resulta fundamental para distinguir ambas situaciones. A través de la monitorización y correlación de eventos, los equipos especializados pueden analizar patrones de ataque, valorar la gravedad de las alertas y priorizar las incidencias según su impacto potencial.
En situaciones especialmente críticas, también puede reforzarse el seguimiento de los activos afectados y la capacidad de análisis y respuesta del SOC.
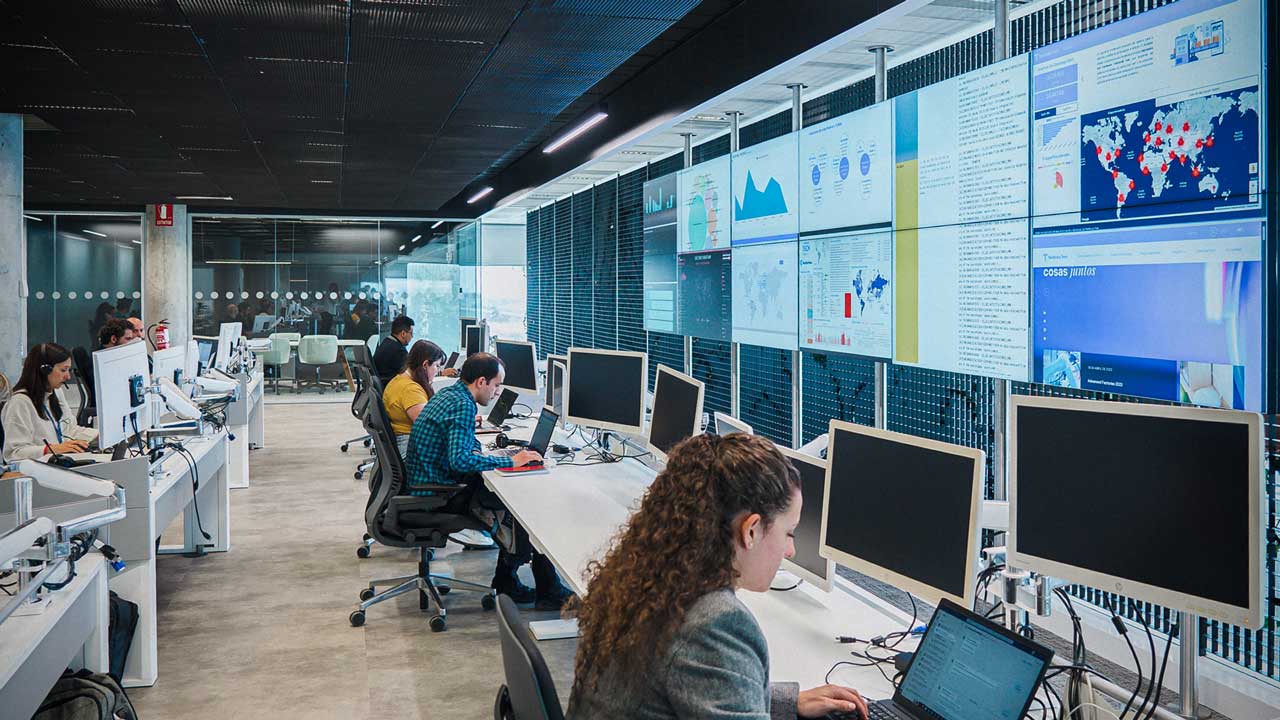
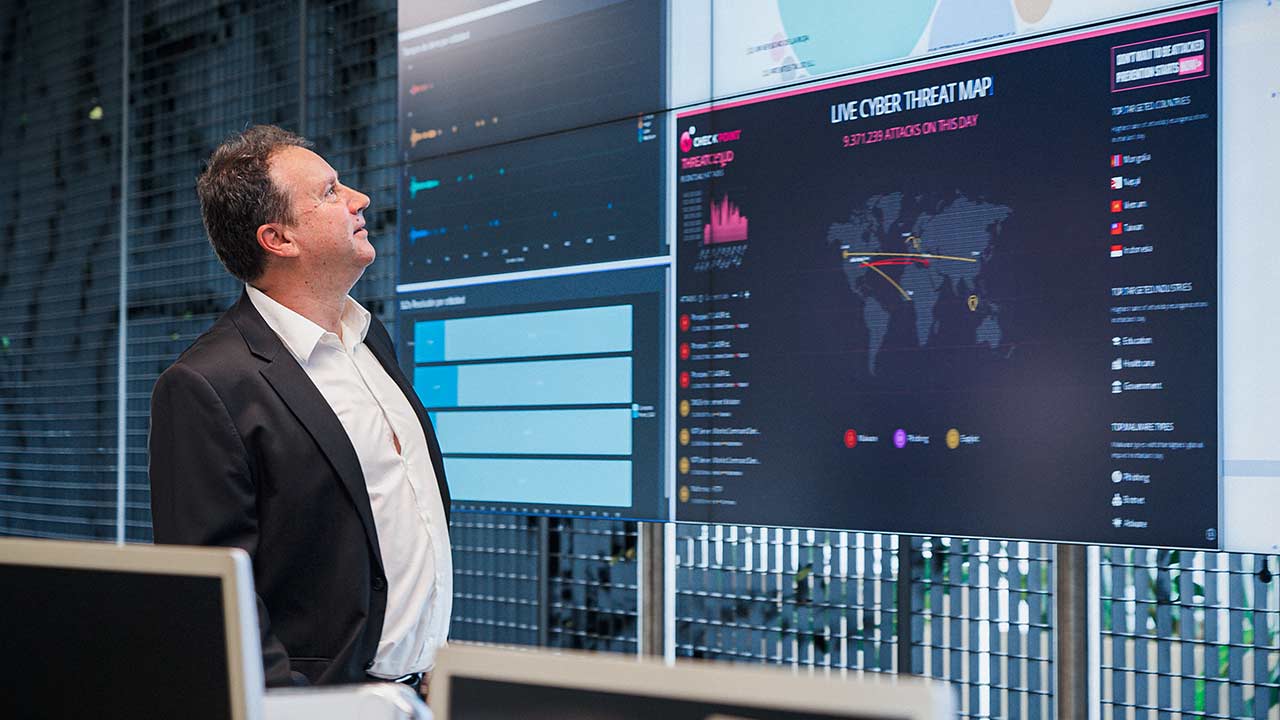
 Los especialistas del SOC de Telefónica identifican activos afectados, revisan protecciones y coordinan las medidas correctivas.
La gestión implica además coordinar a diferentes equipos. Mientras los especialistas en protección revisan las políticas de seguridad, los responsables de las aplicaciones e infraestructuras deben comprobar las versiones afectadas, aplicar las actualizaciones correspondientes y verificar que las vulnerabilidades se han corregido.
Las protecciones perimetrales pueden reducir la exposición durante ese proceso, aunque su cobertura tiene límites y depende de cada vulnerabilidad y de las capacidades de inspección de la tecnología utilizada.
Si existen indicios de que un sistema ha sido comprometido, pueden intervenir especialistas en investigación forense digital y respuesta ante incidentes (DFIR), encargados de determinar cómo se produjo el acceso, qué acciones realizó el atacante y cuál ha sido su alcance.
También pueden valorarse medidas de contención, como restringir determinadas comunicaciones entre sistemas para dificultar que un atacante se desplace por la red.
■ La coordinación entre el SOC, los especialistas y los responsables técnicos permite abordar estas situaciones teniendo en cuenta tanto la seguridad como la continuidad de los servicios.
El valor del SOC está en distinguir entre los intentos de ataque y los indicios de compromiso, y coordinar la respuesta.
Qué podemos aprender de PHP2Shell y Node2Shell
Estos casos dejan varias recomendaciones para las empresas y administraciones públicas.
- Conocer los activos y su exposición real. Disponer de un inventario actualizado identificar aplicaciones y API desconocidas y evaluar periódicamente las vulnerabilidades facilita determinar qué sistemas requieren atención prioritaria.
- Aplicar las correcciones y comprobar su eficacia. Instalar los parches correspondientes sigue siendo fundamental. Cuando las actualizaciones requieren planificación, conviene revisar qué medidas adicionales pueden reducir temporalmente el riesgo y verificar después que la vulnerabilidad ha quedado corregida.
- Mantener capacidad de detección y respuesta. Las amenazas evolucionan, las técnicas de explotación cambian y las medidas aplicadas inicialmente pueden necesitar ajustes.
PHP2Shell y Node2Shell son ejemplos recientes de situaciones que seguirán repitiéndose. La experiencia de los especialistas, la revisión continua de las protecciones y la coordinación con los responsables de los sistemas ayudan a reducir la exposición y responder con mayor eficacia los incidentes de seguridad.
■ Contar con un SOC gestionado aporta continuidad operativa, conocimiento especializado y capacidad para coordinar actuaciones entre diferentes equipos y tecnologías, siempre dentro del alcance de los servicios contratados.
Es imprescindible conocer los activos, verificar las correcciones y mantener la capacidad de respuesta para reducir la exposición.