 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes

El adversario que no se deten-IA: respuesta a incidentes frente a ciberataques acelerados por Inteligencia Artificial
La IA está acelerando los ciberataques. Para quienes los investigamos, el desafío ya no es solo averiguar qué ocurrió, sino ganar tiempo para impedir que el atacante siga intensificando su ataque.
______
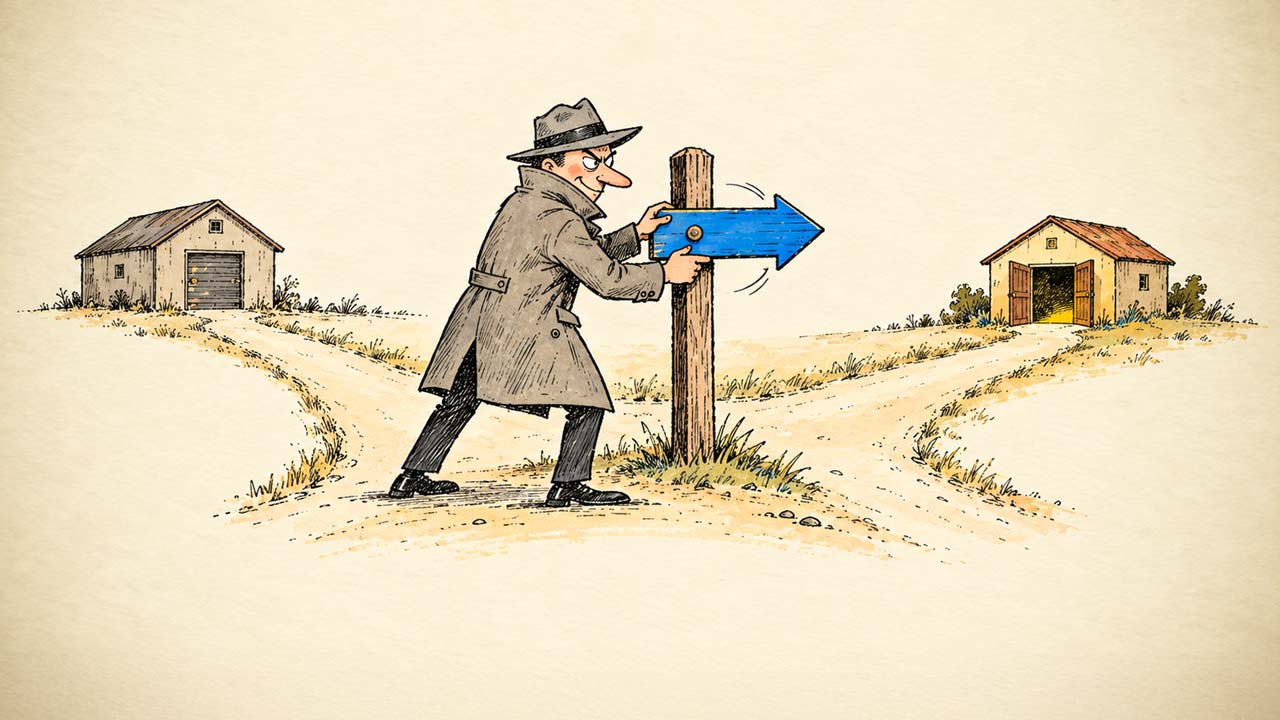
A las 03:12, el equipo da por terminada la intervención. Ha aislado un servidor comprometido, preservado las pruebas disponibles y restaurado una copia anterior al ataque. El sistema funciona de nuevo. A las 03:47 salta otra alerta: desde el mismo servidor vuelve a establecerse una conexión sospechosa explotando ágilmente la misma vulnerabilidad. Otra vez.
La escena, aunque anonimizada, plantea un problema muy conocido. La restauración ha devuelto el equipo a su estado anterior, incluida la vulnerabilidad que permitió la entrada, todavía sin dar tiempo a parchear. Todo apunta a que fuera de la organización continúa funcionando una operación automatizada que puede intentarlo de nuevo sin temor (o conciencia) de haber sido descubierto, con la única finalidad de no desviarse del objetivo que tiene fijado. Donde antes, un atacante se iría con su botín una vez sido descubierto, o probaría nuevos métodos para volver a un modo de sigilo, nuestros nuevos adversarios no “sienten” ni el pudor ni el miedo que sólo está reservado para las personas.
De ahí una distinción básica, y a menudo olvidada: recuperar el servicio no equivale a expulsar al atacante. Antes de dar por cerrado el incidente hay que saber por dónde entró, qué credenciales quedaron expuestas y encontrar antes de ser utilizadas, todas sus posibles persistencias (o vías de entrada alternativas). Sin olvidar preservar las evidencias que permitan reconstruir lo sucedido. De lo contrario, sólo hemos contribuido a arreglar el síntoma, pero no el problema.
Recuperar el servicio no significa haber expulsado al atacante.
El ataque puede empezar mucho antes de la primera alerta
 En los últimos meses de 2026, durante un análisis de material filtrado, hemos examinado proyectos de reconocimiento de objetivos basados exclusivamente en Inteligencia Artificial. Este autor de los scripts (o autores) claramente no estaba centrada en una sola compañía.
Reunía datos de multitud de organizaciones, principalmente de España, Alemania e Inglaterra, alguna del sector retail, pero muchas del sector salud, ¿qué inventariaban? servicios expuestos visibles desde internet, los nombres de usuarios de esas organizaciones, las posibles contraseñas conocidas, cartera completa de posibles clientes, entre otros. Para ello se observaron centenares de scripts, algunos de Github, otros propios, preparados para cada tipo de dato a extraer y scripts para abusar de esas tecnologías expuestas de cada organización.
Parte de lo analizado estaba escrito en caracteres cirílicos, una vez más. Es un indicio, pero no una atribución, pues este sistema de escritura se utiliza en varias lenguas y no identifica por sí mismo ni a un país ni a los responsables de esa actividad.
En aquellos inventarios convivían datos de fuentes abiertas con información procedente de filtraciones. Conviene separarlos: no son lo mismo. Lo novedoso era verlos reunidos, relacionados y organizados para estudiar muchos objetivos a la vez. La IA sin lugar a dudas, está acelerando con gran amplitud este trabajo, y en todas sus etapas.
La pregunta, entonces, cambia. Cuando alguien consigue entrar en una red y parece moverse por ella con gran sigilo y soltura, ¿cuánto había investigado antes? La respuesta probablemente variará según el momento en el que se formulase: al principio respondería que llevarían varios meses, hace un año este tiempo duraba escasas semanas, a día de hoy estamos viendo que este tiempo se ha reducido a pocas horas.
La IA acelera la recopilación y el cruce de información para estudiar muchos objetivos a la vez.
Siete minutos, cientos de acciones
En este último trimestre de 2026 hemos estudiado, dentro de un incidente que nos tocó responder, cómo un atacante comprometía todas las credenciales de la organización en menos de siete minutos desde su intrusión inicial. No es una media estadística, ni ese dato por sí solo prueba que hubiera una IA ejecutando todas las acciones. Pero sí constata la tendencia de los ataques actuales y la consiguiente gran preocupación sobre el estrecho margen que estos veloces y certeros ataques dejan a las empresas para detectarlos y contenerlos.
Las cifras públicas ayudan a ponerlo en contexto. Según CrowdStrike, durante 2025 los atacantes de ciberdelincuencia tardaron una media de 29 minutos en pasar del primer equipo comprometido a realizar con éxito el primer salto de máquina; el caso más rápido observado fue de 27 segundos. Este tiempo para saltar de una máquina a otra se le conoce como tiempo de “movimiento lateral” o breakout. Tampoco demuestra por sí sólo el uso de IA. Lo que muestra es que la defensa puede llegar cuando el ataque ya ha avanzado.
A esa velocidad de ataque se suma el volumen de nuevos datos a analizar. Nos hemos encontrado en otro incidente, con investigaciones que exigían revisar centenares de scripts, ¡por máquina! y distintos de los hallados en otras máquinas del mismo incidente, lo que sugiere una rápida adaptación por parte del atacante en función de los servicios que se iba encontrando en cada una de esas máquinas. Esta gran cantidad de scripts observados no basta con analizar cada uno por separado: hay que relacionarlos, averiguar cuáles se ejecutaron, con qué permisos y qué resultado tuvieron. Y hacerlo mientras el incidente todavía sigue activo y el atacante va borrando su rastro.
La velocidad del ataque y el volumen de acciones reducen el margen para detectar, investigar y contener.
Por no mencionar las sospechas de que ese ataque podría haber venido de una red empresarial cercana, y las evidencias confirmadas de haber saltado a una nueva red con relación a la de nuestro incidente. Esta capacidad para adaptarse, moverse entre entornos y generar nuevas herramientas con aparente gran velocidad es, probablemente, una de las características más relevantes de los incidentes a los que nos enfrentaremos en los próximos años.
Otra tendencia, también poco habitual hasta este año, es encontrar varias formas de exfiltración en paralelo sobre una misma máquina, una detrás de otra. Que una falle no significa que se haya detenido la operación, lo importante es alcanzar el objetivo fijado. No sabemos, solo por observar ese comportamiento, si detrás había varios agentes de IA, un único sistema de IA o una simple automatización convencional. Lo importante es el efecto: múltiples caminos abiertos simultáneamente, centenares de scripts por analizar y apenas tiempo para reaccionar. Nuestras herramientas forenses siguen siendo eficaces, pero fueron diseñadas para otra escala de trabajo y, en cierto modo, para una época menos voraz.
Lo que ya se ha documentado
Hay investigaciones públicas que muestran hasta dónde puede llegar esa automatización. En noviembre de 2025, Anthropic describió una campaña de espionaje en la que, según su propia estimación, Claude Code realizó entre el 80 % y el 90 % de las tareas operativas. Los atacantes presentaban parte del trabajo como una auditoría de seguridad legítima y fragmentaban las instrucciones. El sistema acababa ayudando a realizar actividades ofensivas que no debía haber ejecutado y dejando grandes estragos a sus espaldas. Justo lo que hemos también analizado en el material filtrado que comenté antes: muchos scripts, muchos objetivos, y un histórico de comandos donde el comando “claude” era el factor común de todas las acciones llevadas a cabo.
Además, en agosto de 2025, ESET dio a conocer PromptLock, un programa de ransomware capaz de generar scripts mediante un modelo de IA durante su ejecución. Después se confirmó que era un prototipo académico de la Universidad de Nueva York, no una campaña real con víctimas.
Más recientemente, el 7 de octubre de 2026, CrowdStrike documentó ataques contra entidades financieras surcoreanas en los que un actor utilizó ARTEX, una herramienta de pruebas de penetración con agentes de IA, junto con modelos de lenguaje LLM. Se investigó la exfiltración de datos, aunque la autoría no quedó atribuida a un grupo conocido. En nuestra propia investigación, evidenciamos como el atacante desde la máquina filtrada, utilizaba un servidor de salto con múltiples puertos, y cada uno de esos puertos correspondería a una identidad diferente en internet para dificultar, sin duda, su detección y rastreo.
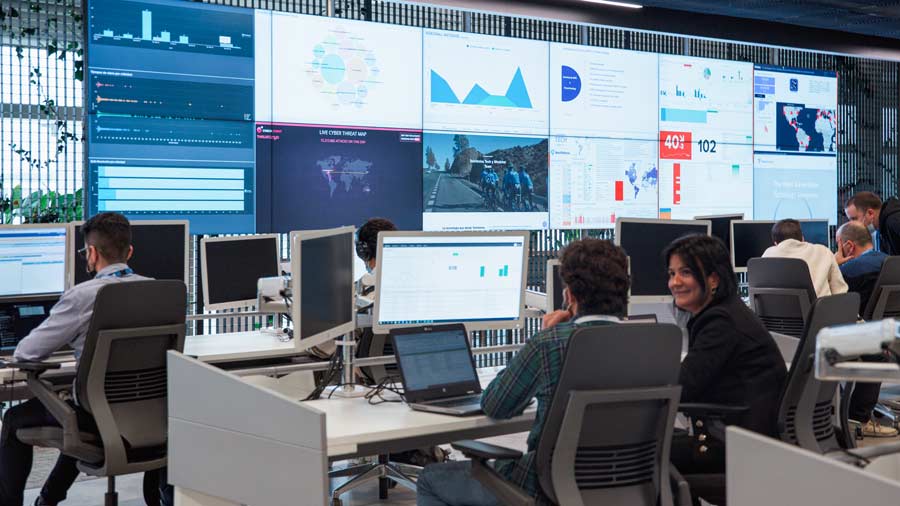
Aunque las acciones las pueda realizar una IA, siempre detrás hay un humano que se tiene que seguir protegiendo.
En consecuencia, tenemos situaciones diferentes: una operación investigada por el proveedor de una conocida IA, distintas conclusiones de los análisis realizados de diferentes incidentes dentro de nuestro laboratorio y ataques investigados en fugas de información, realizados contra organizaciones reales.
Mezclarlas sería un error. También sería un error imaginar a la IA como un atacante infalible. Puede fallar, inventar resultados o tomar caminos inútiles que probablemente nunca sabremos. De hecho, en nuestro análisis de la filtración hemos observado algún campo de OSINT (datos recogidos de fuentes abiertas) que al no encontrar el valor real, “claude” (en este caso observado), dio rienda suelta a su imaginación para cerrar etapas en su objetivo fijado para contentar al atacante.
Para no alejarnos de la explicación, el riesgo aquí está en que puede probar muchas alternativas con una rapidez que multiplica el esfuerzo de defensa primero, y también, de investigación. Aunque la información no pueda ser del todo rigurosa, hay tanta, y de tantas organizaciones, que aquí la importante calidad del dato se podría ver atenuada por la amplificación de número de objetivos a atacar.
La IA puede cometer errores y, aun así, multiplicar las alternativas de ataque y el esfuerzo de defensa.
La respuesta necesita tecnología, pero también criterio
La primera exigencia para una organización es tener visibilidad de todo lo que suceda. No solo durante el horario de oficina. Hay que cuidar mucho todo lo expuesto en internet, también utilizar segmentación de red, con redes desmilitarizadas (DMZ) separadas del resto de la organización donde poner los servidores más expuestos evitando posibles movimientos laterales. Rotado frecuente de contraseñas robustas y segundo factor de autenticación, el conocido como zero-trust (privilegios mínimos para todos los usuarios, y administradores reservados sólo para necesidades concretas, auditables y especiales).
También hay que parchear en el mismo día cualquier vulnerabilidad (el tiempo que había para probar una actualización primero en una maqueta y después en producción hoy, es valiosísimo), y advertir accesos anómalos, comportamientos extraños de cuentas, conexiones hacia destinos poco habituales, correlaciones sospechosas (los famosos casos de uso), viajes imposibles (login en España y en EEUU al mismo tiempo sin contar con las 6-8 horas de vuelo, no parece posible), movimientos de datos que se salgan de lo normal, uso de CPU, memoria o red, hay que prestar atención a estoy y cualquier otro detalle que se salgan de lo normal.
Además, debe existir capacidad para actuar sin esperar a que el problema pase por una larga cadena de autorizaciones. Ya no existe el tiempo de descuento para los famosos exploits de día 0, se está viendo que desde que se publica la vulnerabilidad, mientras lees el aviso del fabricante, pueden estar tanteando hasta dos veces esa vulnerabilidad.
Quienes trabajamos en respuesta a incidentes y análisis forense también tenemos que revisar nuestros métodos. Si aparecen centenares de scripts, habrá que agruparlos por comportamiento y reconstruir la secuencia sin revisarlos todos de manera aislada y detallada como antaño; o analizas “a bulto” o el bosque no te deja ver los árboles. Hay que centrarse en lo importante: contener, erradicar, recuperar y lecciones aprendidas. Si una cuenta se ha visto comprometida, será necesario valorar la revocación de sesiones y credenciales y analizar sus conexiones. Si hay que contener de inmediato, no siempre podremos realizar primero una adquisición forense completa: tendremos que decidir qué evidencia puede preservarse sin agravar el daño y dejar constancia de cada actuación.
Investigar lo ocurrido sigue siendo necesario, pero frenar el ataque no puede esperar a comprender cada detalle.
La automatización defensiva puede ser una gran ayuda, pero no debe convertirse en una caja negra. Una herramienta puede detectar patrones o proponer una medida; hace falta alguien que conozca la organización, entienda las consecuencias y se responsabilice de la decisión. No todo lo que parece extraño es un ataque. No toda acción rápida es una buena respuesta, pues puedes afectar a negocio, y con estas nuevas reglas de juego, estas decisiones han de tomarse casi en tiempo real.
A mí me parece uno de los retos más interesantes que ha tenido este trabajo en muchos años. Nos obliga a mejorar, a compartir conocimiento y a preparar equipos capaces de investigar ataques masivos, sofisticados o especialmente intensos mientras se protege al negocio. Pero no se trata de competir con la máquina. Se trata de identificar, entre todo el ruido que hoy se genera en un ataque, aquellas acciones que debemos interrumpir a tiempo para poder frenar de forma efectiva a un adversario que, en principio, parece saberlo todo y estar siempre un paso por delante.
Durante años hemos dedicado buena parte del esfuerzo a reconstruir todos los pasos que un atacante había dado. Ahora, sin abandonar esa labor, necesitamos frenar los siguientes pasos que sigue dando. Comprender cada detalle sigue siendo importante, pero ya no puede ser lo primero. Es un cambio de estrategia, y tampoco será el único al que tendremos que adaptarnos.
Quizá nuestras técnicas continúen siendo válidas. Lo que también ha cambiado es la forma de aplicarlas ante estos nuevos incidentes, y el tiempo disponible para analizar, comprender y tomar decisiones.
Un día cualquiera, otra vez a las 03:47, salta una nueva alerta. Se nos escala el incidente. Entramos. Estamos solos, pero ya sabemos qué tenemos delante: algo que persigue un objetivo no se detiene ante las dificultades que le pongas, tampoco le preocupa ser visto incluso repitiendo los mismos patrones, lo único que quiere es continuar con su objetivo.
______
Nota final: Las observaciones procedentes de investigaciones propias se presentan de forma anonimizada; no implican atribución pública ni una relación demostrada entre los casos. No obstante, en muchos de ellos se aprecia una tendencia que parece común: cada vez más acciones, más velocidad y menos tiempo para reaccionar.