 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes
SecOps (Security Operations)
¿Qué es SecOps?
SecOps, abreviatura de Security Operations u operaciones de seguridad, es el conjunto de personas, procesos y tecnologías que trabajan de forma coordinada para prevenir, detectar, investigar y responder a amenazas e incidentes de Ciberseguridad.
Su objetivo es mantener una vigilancia continua sobre los entornos tecnológicos de una empresa y convertir la información de seguridad en acciones que permitan reducir el riesgo.
¿Qué diferencia hay entre SecOps y un SOC?
Aunque están estrechamente relacionados, no son exactamente lo mismo. SecOps es el modelo de operaciones de seguridad, mientras que el SOC (Security Operations Center) es el centro desde el que se coordinan y ejecutan muchas de esas operaciones.
SecOps abarca además los procesos, capacidades y equipos que intervienen en actividades como la detección y respuesta, la ciberinteligencia, el Threat Hunting o la gestión de incidentes.
■ SecOps define cómo se desarrollan las operaciones de seguridad; el SOC es uno de los entornos desde los que se llevan a cabo.
¿Qué tecnologías y capacidades forman parte de SecOps?
Las operaciones de seguridad combinan tecnologías como SIEM, XDR y SOAR con capacidades de ciberinteligencia (CTI), Threat Hunting, análisis de vulnerabilidades y respuesta a incidentes. La integración de estas capacidades permite correlacionar señales procedentes de distintas fuentes, priorizar amenazas y coordinar la respuesta, reduciendo el tiempo entre la detección de un comportamiento anómalo y su contención.
¿Cómo está evolucionando SecOps con la Inteligencia Artificial?
La IA está transformando SecOps al ayudar a analizar grandes volúmenes de telemetría, contextualizar alertas, automatizar tareas y asistir a los analistas durante la investigación y respuesta. El concepto de AI-Native SecOps lleva esta evolución más allá: plantea un modelo operativo diseñado desde el principio para que personas, plataformas y agentes de IA trabajen de forma coordinada, manteniendo la supervisión y la gobernanza necesarias sobre las decisiones automatizadas.
■ AI-Native SecOps no consiste simplemente en añadir IA a las operaciones existentes, sino en replantear cómo se organizan y ejecutan.
Términos más consultados
AI-Native SOC
Agente de IA
Gigafactoría de IA
Gobierno del Dato
Identidad No Humana
Ver también
-
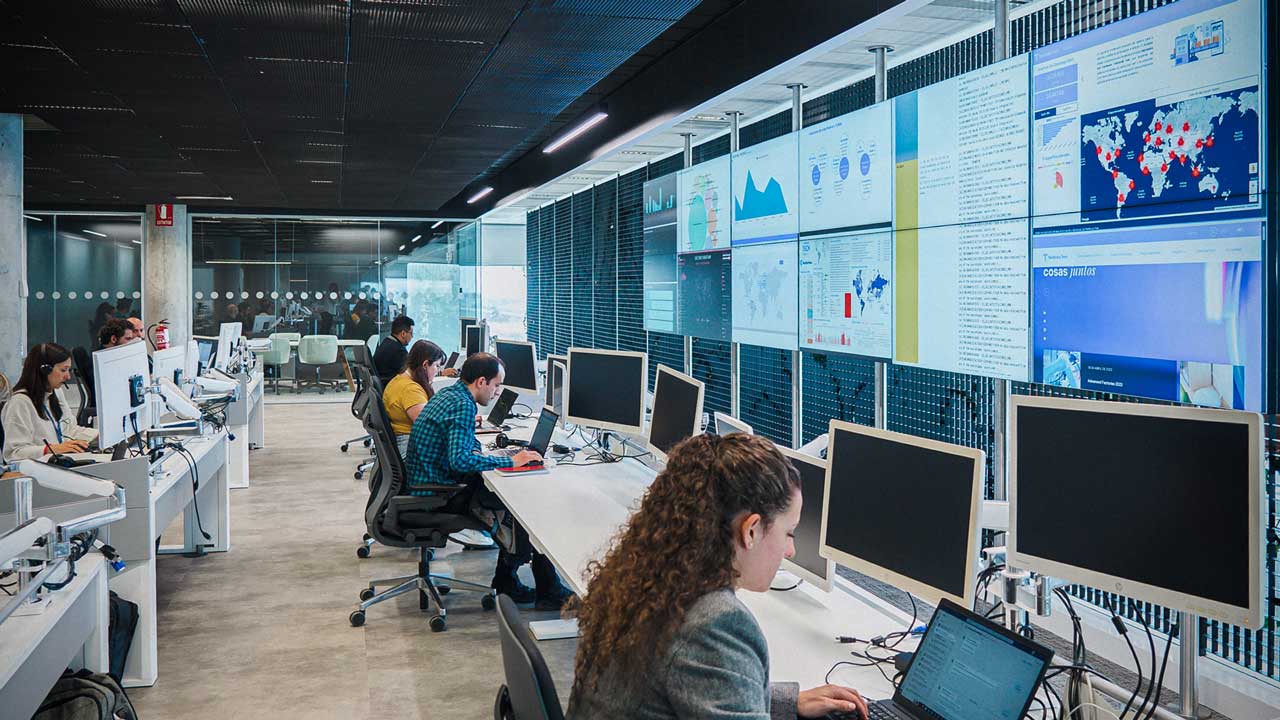
AI-Native SecOps: marco para evaluar la madurez de un SOC con IA
21 de septiembre de 2026
-
Ciberseguridad e IA agéntica: claves de RSA Conference 2026 para un modelo de seguridad AI-Native automatizado e integrado
9 de abril de 2026
-
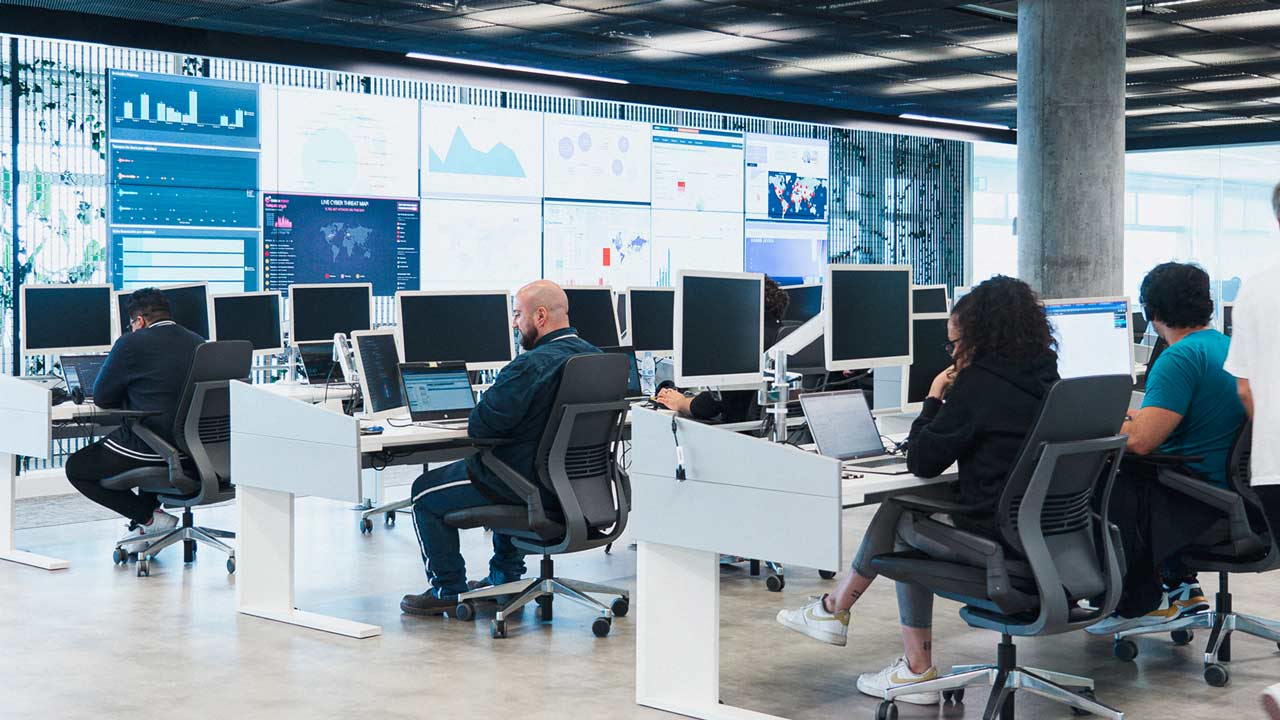
El SOC del futuro: la transformación del modelo operativo de la Ciberseguridad en la era de la IA
4 de marzo de 2026