 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes

Ciberseguridad industrial: lecciones del ciberataque a supermercados en Francia
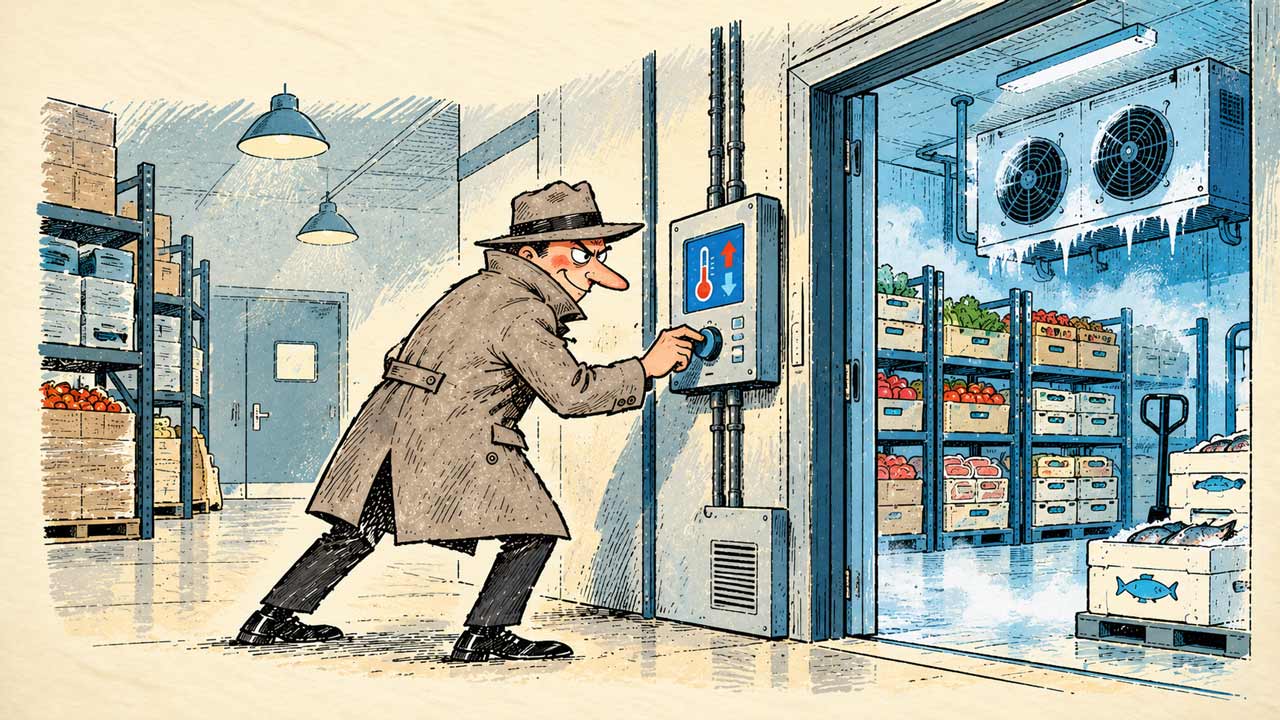
La noche entre los días 11 y 12 no fue una noche cualquiera para grandes cadenas de supermercados de Francia. Una labor coordinada atacó los sistemas de refrigeración de cientos de estos establecimientos (se calcula que podrían ser unos 700). Según la Agencia Nacional para la Seguridad de los Sistemas de Información francesa (ANSSI), el origen estuvo en fallos básicos: sistemas de control accesibles directamente desde internet sin más seguridad que una gestión deficiente de las contraseñas.
Una vez dentro, los atacantes podían hacer lo que quisieran. Decidieron entonces, manipular las temperaturas de funcionamiento y otras funciones como el “desescarchamiento”. Esa función eleva la temperatura de funcionamiento del evaporador de la cámara frigorífica/congelador, de tal forma que elimine el hielo de sus aletas y le permita seguir trabajando con la máxima eficacia y eficiencia. Sin embargo, en este caso, al forzar el funcionamiento de los sistemas se llegaron a provocar conatos de incendio que podían haber generado un desastre aún mayor.
Un ciberataque a los sistemas de refrigeración puede provocar pérdidas de alimentos y daños en equipos.
Riesgos de Ciberseguridad más allá de los supermercados
Noticia de impacto, sin duda, pero sin víctimas personales, como solía decirse hace muchos años de la piratería. Al fin y al cabo, lo único que sucedió fue que algunos supermercados perdieron lo que tenían refrigerado y alguno de los aparatos. Los atacantes subieron temperaturas y ya ¿no?
No.
Porque…
¿Y si, en lugar de hacer eso desactivan las alertas (si es que existieran) o las configuran con valores distintos, apagan la refrigeración de alimentos y la encienden antes de que lleguen los trabajadores a sus puestos? ¿quién se hubiera dado cuenta? ¿cuánta gente habría consumido alimentos en mal estado antes de que alguien cayera en la cuenta de lo que había sucedido?
¿Y si ocurre en un hospital, una farmacia, un laboratorio donde se almacena medicación que debe ser suministrada a pacientes que dependen de ella? ¿Cuánto nos costaría? Si es que las vidas humanas tienen un precio.
¿Y si sucede en una empresa de transporte o de retail, o si es en infraestructura energética o de aguas…?
El ciberataque contra los supermercados franceses es sólo un botón de muestra. El director de la ANSSI se lamentaba: "Se trata de fallos en la seguridad básica, empezando por la exposición directa a internet de equipos de refrigeración y su administración sin medidas de seguridad específicas, contraseñas débiles, ese tipo de cosas".
La adopción de la Ciberseguridad requiere análisis y diseño. Empieza desde lo más “sencillo” hasta lo más complejo. Lo más sencillo, hacerse preguntas:
- ¿Sé qué equipos de control tengo en mis instalaciones y quién los gestiona?
- ¿Alguno es accesible desde internet sin pasar por una conexión segura?
- ¿Cómo se conectan mis proveedores de mantenimiento? ¿Comparten usuario y contraseña?
- ¿Está mi red de control separada del resto de la red?
- ¿Me enteraría si alguien cambia una temperatura a las tres de la madrugada? ¿existe alguna contramedida?
■ Si alguna respuesta es no lo sé, ha llegado el momento de considerar la Ciberseguridad como una inversión y no como un gasto. Gasto es lo que les ha costado a los a los supermercados franceses afectados en alimentos y el equipamiento indsutrial.
Un ciberataque puede afectar a las instalaciones, los productos y las personas.
Medidas de Ciberseguridad industrial
1. Lo primero es siempre el diagnóstico.
Un diagnóstico ajustado de la realidad del estado de la Ciberseguridad de la empresa ayuda a ésta a dimensionar esfuerzos y establecer un proyecto de despliegue de Ciberseguridad adecuado para ella. A través del diagnóstico también se detectan necesidades de formación y concienciación.
—Es lo que señaló el director de la ANSSI: el esfuerzo en concienciar no sirve de nada si no se siguen los aprendizajes sobre la protección de sistemas industriales, y no se habían dado cuenta del fracaso hasta que llegó el golpe.
2. Reforzar el perímetro
Esto incluye controlar quién entra y cómo. El acceso remoto debe pasar por una red segura, por usuarios identificados con autenticación fuerte, permisos por sesión y política de rotación de contraseñas. El registro de acceso tampoco debe faltar.
3. Establecer cortafuegos internos
Es decir, segregar y segmentar las redes internas, lo que limita la actividad de un posible intruso y reduce el riesgo de que un incidente en un punto de la red o en una zona específica se extienda al resto de la empresa.
4. Vigilar el perímetro interno
Monitorizar permanentemente la actividad interna sirve para detectar comportamientos o actividad maliciosa, lo que facilita actuar de manera temprana y proactiva ante esas acciones. Porque no basta con poner una puerta blindada en la entrada. Las cámaras y los servicios de seguridad también son importantes en el ámbito empresarial.
Diagnosticar, proteger los accesos, segmentar y monitorizar ayuda a reducir el riesgo.
De la evaluación a la monitorización de los entornos industriales
La protección de los entornos industriales abarca distintas capacidades:
- Evaluaciones de Ciberseguridad Industrial (ECI) por niveles, desde el análisis básico de exposición hasta la revisión de arquitectura y el plan de aseguramiento.
- Formación y concienciación adaptada a equipos técnicos y de negocio para reforzar las prácticas de protección de los sistemas industriales.
- Acceso remoto seguro y gestión de accesos para limitar las conexiones a usuarios autorizados y registrar su acceso a los sistemas.
- Segmentación de redes OT para limitar la actividad de un posible intruso y reducir el riesgo de que un incidente se extienda a otras zonas de la red.
- Servicio gestionado de monitorización OT 24x7 de redes industriales para detectar actividad maliciosa y facilitar una respuesta temprana.
El ciberincidente francés demuestra que básico no significa superficial ni poco importante. El daño que se puede causar es significativo y el planteamiento de una buena estrategia de inversión de Ciberseguridad es fundamental.
■ En Telefónica ayudamos a las empresas a identificar las necesidades de cada entorno y valorar los siguientes pasos. A partir de ese análisis, las acompañamos en la priorización de medidas de protección según sus riesgos y necesidades operativas.
La protección industrial combina evaluación, formación, acceso seguro, segmentación y monitorización.