 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes

Identity Fabric: qué es y cómo ayuda a proteger e impulsar el negocio
Gestionar en un mismo marco las identidades de personas, máquinas y agentes de IA relaciona cada decisión de acceso con el riesgo y las necesidades del negocio. Telefónica Identity Fabric es nuestro modelo de gestión integrada de la identidad y el eje de esta conversación con David Prieto, Head of Identity & Cryptography; y Patricia Palacín, Head of Protect & Identity Sales Specialists.
______
Durante años las empresas han ido incorporando distintas soluciones para gestionar identidades y accesos. ¿Qué limitaciones plantea hoy abordar la identidad de esta forma?
Las compañías han ido sumando herramientas para necesidades concretas: el acceso de la plantilla, la protección de los sistemas críticos, el acceso de proveedores o de clientes. Cada una resolvía su problema, pero al funcionar de forma aislada los procesos se desconectan y nadie tiene la foto completa.
En la práctica se ve enseguida. Una persona cambia de departamento y conserva los permisos del anterior. Un proveedor termina su contrato y su cuenta sigue activa meses después. Llega una auditoría y hay que cruzar a mano exportaciones de cuatro herramientas para saber quién tiene acceso a qué. Son situaciones que encontramos en casi todas las organizaciones con las que trabajamos, públicas y privadas.
El valor aparece cuando las soluciones dejan de operar de forma aislada y se conectan bajo un gobierno común.
Al mismo tiempo, el concepto de identidad se ha ampliado mucho más allá del empleado. ¿Qué debe abarcar hoy una estrategia de identidad empresarial?
Cualquier persona, máquina o agente de IA que acceda a información o actúe sobre los sistemas: empleados, ciudadanos, clientes, proveedores y colaboradores, pero también aplicaciones, cuentas de servicio, dispositivos, cargas de trabajo y agentes, tanto en entornos propios como cloud e híbridos.
Las identidades no humanas ya son mayoría. Los estudios más recientes del sector sitúan la proporción en más de 100 identidades de máquina por cada persona en muchas empresas, y una parte creciente son agentes de IA. Sin embargo, la mayoría de los programas de identidad siguen pensados solo para personas.
El marco de gobierno puede ser común, pero cada tipo de identidad necesita controles distintos. Un ciudadano que accede a un servicio público necesita una experiencia sencilla y respetuosa con su privacidad. Una cuenta de servicio necesita un propietario con nombre y apellidos y credenciales que se renueven. Un agente de IA necesita límites acordes con su grado de autonomía.
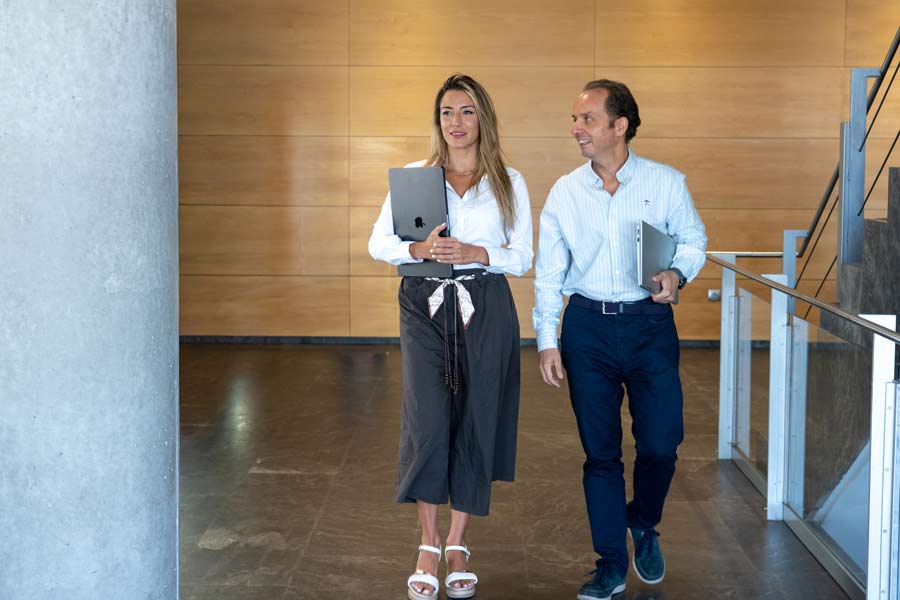
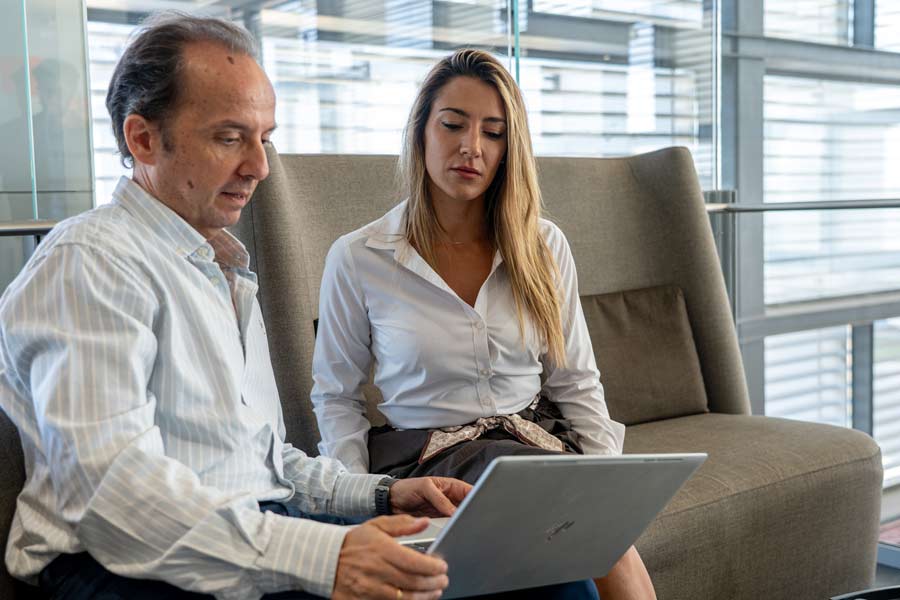 David Prieto (izq.), Head of Identity & Cryptography; y Patricia Palacín, Head of Protect & Identity Sales Specialists.
Personas, máquinas y agentes de IA requieren un mismo marco de gobierno, con controles ajustados a su naturaleza y riesgo.
Ante esta complejidad, ¿cómo debe evolucionar la forma en la que las empresas gestionan la identidad?
En entornos híbridos y distribuidos ya no basta con saber desde dónde se conecta alguien. Hay que saber quién o qué actúa, en nombre de quién, para qué, sobre qué recurso, con qué privilegios y con qué nivel de riesgo.
Para responder a eso, el gobierno de la identidad, la gestión de accesos, los privilegios y la operación tienen que funcionar como un sistema de sistemas: compartir información y aplicar las mismas políticas. Un ejemplo sencillo: cuando Recursos Humanos registra una baja, el directorio debe deshabilitar la cuenta, la herramienta de accesos privilegiados retirar las credenciales y la plataforma de gobierno dejar constancia, sin que nadie tenga que abrir tres tickets distintos.
La identidad funciona como una capacidad transversal que conecta herramientas, procesos y decisiones.
Es en este contexto donde planteamos Telefónica Identity Fabric. ¿A qué nos referimos exactamente cuando hablamos de este modelo?
Telefónica Identity Fabric es nuestro enfoque arquitectónico, operativo y de gobierno para convertir la identidad en el tejido común de todas las relaciones digitales de una empresa. Integra capacidades, procesos, datos y políticas para tener una visión única de las identidades y de sus accesos.
No es un producto ni obliga a sustituir lo que el cliente ya tiene. Es una arquitectura de referencia multivendor. Si una empresa ya gestiona bien a su plantilla con su directorio corporativo, lo aprovechamos y conectamos con él la gobernanza, los accesos privilegiados o la identidad de ciudadanos y clientes. Lo llevamos a la práctica con un catálogo modular de servicios para evaluar, diseñar, implantar y operar, adaptado a la madurez de cada compañía.
Identity Fabric conecta arquitectura, gobierno y operación para aplicar las decisiones de identidad en el día a día.
¿Qué cambia para una empresa cuando la identidad se gestiona de esta forma integrada?
Lo primero, el ciclo de vida. Una incorporación, un cambio de puesto o una baja activan automáticamente la concesión, el ajuste o la retirada de accesos. Quien se incorpora tiene lo que necesita desde el primer día, y quien se va pierde el acceso ese mismo día, no semanas después.
Lo segundo, la visibilidad: quién es responsable de cada identidad, qué permisos tiene y qué hace con ellos. Las revisiones de accesos dejan de ser un ejercicio de hojas de cálculo y se hacen con criterios comunes y trazabilidad.
Y lo tercero, la experiencia y la agilidad. Menos contraseñas y menos solicitudes repetidas para empleados y ciudadanos. Y una base reutilizable: cuando llega una nueva aplicación o un nuevo colaborador, se conecta a lo que ya existe en lugar de construir otra integración aislada que acaba convirtiéndose en deuda técnica.
Integrar la identidad agiliza los cambios de acceso, mejora la visibilidad y evita multiplicar integraciones aisladas.
Uno de los principios de Identity Fabric es conectar la identidad con las necesidades y políticas de la empresa. ¿Cómo se traduce esa relación en la práctica y qué papel juega el cumplimiento normativo?
Se trata de convertir las necesidades del negocio en reglas concretas. Un proveedor que participa en un proyecto debe tener un acceso con una finalidad definida, un responsable interno y una fecha de caducidad, de modo que cuando termina el proyecto el acceso se retira solo. Si una operación exige segregación de funciones; por ejemplo, que quien da de alta a un proveedor no pueda aprobar sus pagos, el sistema lo impide desde el principio en lugar de descubrirlo en la auditoría.
La normativa ayuda a fijar qué controles y qué evidencias hacen falta. Según el sector, el ENS, NIS2 o DORA establecen requisitos de seguridad, gestión del riesgo y control de accesos. eIDAS 2.0 añade además una novedad muy práctica: los Estados miembros deben poner la Cartera Europea de Identidad Digital a disposición de la ciudadanía antes de que termine 2026, y a partir de 2027 muchas entidades privadas tendrán que aceptarla. Las administraciones y empresas que prestan servicios digitales deben preparar ya sus plataformas de identidad de ciudadanos y clientes para integrarla.
El cumplimiento se demuestra en la operación diaria, con evidencias de cómo se conceden, usan, revisan y retiran los accesos.
La seguridad es una de las dimensiones fundamentales de Identity Fabric. ¿Cómo permite este modelo avanzar hacia un enfoque Zero Trust y gestionar de forma continua el riesgo asociado a las identidades?
Zero Trust combina tres principios: verificar de forma explícita, conceder solo los privilegios necesarios y asumir que una identidad legítima puede estar comprometida. En la práctica, el acceso depende del recurso solicitado, la sensibilidad de los datos, el dispositivo y las señales de riesgo.
Y conceder el acceso no cierra la decisión. Si un usuario inicia sesión desde su equipo habitual y, una hora después, su cuenta intenta descargar datos de forma masiva desde otra ubicación, el sistema tiene que reaccionar: pedir una nueva verificación, limitar privilegios, cerrar la sesión o bloquear la acción. Es lo que el mercado denomina detección y respuesta frente a amenazas de identidad (ITDR), y en Identity Fabric forma parte del modelo desde el diseño, no como un añadido.
La confianza se evalúa de forma continua: el acceso puede reforzarse, limitarse o revocarse cuando cambia el contexto o el riesgo.
La aparición de agentes de IA capaces de tomar decisiones y ejecutar acciones introduce un nuevo escenario. ¿Cómo puede un modelo como Identity Fabric ayudar a gobernar estas nuevas identidades?
Lo primero es saber qué es cada agente: su identidad, para qué existe, quién responde de él y si actúa en nombre de una persona o de la empresa. A partir de ahí se definen sus límites: qué datos puede consultar, qué herramientas puede usar y qué puede ejecutar sin supervisión.
Un ejemplo: un agente que gestiona incidencias puede consultar el historial y preparar una solución, pero si esa solución implica modificar permisos o autorizar un pago, necesita la validación de una persona antes de ejecutarla. Sus credenciales deben ser propias, temporales y limitadas a la tarea, nunca las de un administrador.
La trazabilidad es esencial. Cada acción relevante queda vinculada al agente, a las herramientas que ha usado y a las autorizaciones que ha recibido, y existe un mecanismo para detenerlo si su comportamiento se sale de lo esperado. Todo ello coordinado con la seguridad de las aplicaciones, los modelos y los datos que utiliza.
A mayor autonomía de un agente de IA, mayor necesidad de identidad propia, límites de actuación, supervisión y trazabilidad.
¿Qué valor aporta este enfoque más allá de la ciberseguridad?
La gestión integrada de la identidad mejora la experiencia de empleados, clientes y colaboradores: facilita el acceso a los servicios que necesitan, agiliza las incorporaciones y evita solicitudes repetidas. Cuando los procesos están bien diseñados, la automatización reduce la carga administrativa y permite mantener esa agilidad a medida que aumenta la escala.
Una base común facilita la integración de nuevas aplicaciones, la colaboración con terceros y el desarrollo de servicios digitales. También ayuda a contener la complejidad y la deuda técnica de las integraciones aisladas, siempre que el modelo se implante de forma progresiva y se mantenga en la operación. La compañía puede reutilizar componentes, procesos e integraciones de identidad y confianza a medida que incorpora nuevos servicios y relaciones digitales.
Una base común de identidad permite reutilizar componentes, procesos e integraciones al incorporar nuevas aplicaciones, servicios y colaboradores.
¿Cómo puede una empresa empezar a avanzar hacia Identity Fabric?
Con un diagnóstico honesto: qué identidades existen, quién responde de ellas, cómo se gestionan los accesos y dónde están las brechas. Tiene que abarcar la tecnología, los procesos y cómo se trabaja realmente en el día a día. Es muy habitual encontrar la gestión de la plantilla bien resuelta y, al mismo tiempo, cuentas técnicas sin propietario o accesos de terceros que nadie revisa.
Con ese diagnóstico definimos con el cliente una arquitectura objetivo y una hoja de ruta por fases, con negocio, seguridad, tecnología y cumplimiento sentados en la misma mesa. Los primeros pasos suelen ser de impacto rápido: retirar cuentas y accesos obsoletos, asignar un responsable a cada cuenta técnica y eliminar privilegios de administración permanentes. Después se amplía la cobertura y la integración.
Y desde el principio, indicadores: cuánto se tarda en retirar un acceso tras una baja, qué porcentaje de identidades tiene un responsable asignado, cuántas cuentas privilegiadas siguen siendo permanentes y cuántos agentes de IA tienen permisos y condiciones de actuación definidos. Son los que permiten demostrar avances y reajustar prioridades.
Identity Fabric no exige transformarlo todo de una vez: parte de un diagnóstico, prioriza las brechas de mayor riesgo y avanza de forma progresiva y medible.