 Cloud y Business Apps
 Ciberseguridad
 Data & AI
 IoT y Conectividad
 Industria
 Salud
 Banca y Finanzas
 Sector Público
 Retail
 Turismo y Ocio
 Transporte y Logística
 Energía y Utilities
 Ciudades Inteligentes

Cuando una cuenta de acceso abre más puertas de las que debería
Una cuenta de acceso puede tener inicialmente los permisos que necesita y, con el tiempo, conservar permisos que ya no corresponden a su función. Los cambios de puesto, los proyectos terminados o las responsabilidades temporales pueden dejar permisos activos que ya no son necesarios.
Si la cuenta resulta comprometida, los accesos que conserva determinan qué recursos puede alcanzar el atacante y qué acciones puede intentar.
Proteger una identidad digital requiere algo más que impedir el robo de una contraseña o reforzar la autenticación. También importa a qué aplicaciones, sistemas y datos puede acceder la cuenta asociada, qué acciones permite realizar, durante cuánto tiempo necesita esos permisos y hasta dónde podría avanzar un atacante que consiguiera utilizarla.
■ El compromiso de una cuenta no tiene por qué traducirse en un acceso generalizado a los sistemas de la empresa. Aplicar el principio de mínimo privilegio, limitar las conexiones innecesarias entre sistemas y retirar los permisos que han dejado de ser necesarios reduce los recursos y acciones disponibles para un atacante.
Conseguir entrar es solo el primer paso
Las contraseñas, la autenticación multifactor (MFA) y tecnologías como las passkeys dificultan que una persona no autorizada acceda con credenciales ajenas. Estos controles refuerzan la autenticación y, en el caso de las passkeys, permiten reducir la dependencia de las contraseñas.
Sin embargo, verificar una identidad solo resuelve quién accede; todavía queda decidir qué puede hacer la cuenta una vez dentro.
Esto implica determinar a qué aplicaciones puede acceder esa identidad, qué acciones puede realizar y si necesita mantener esos permisos de forma permanente. La gestión de identidades y accesos permite trasladar estas decisiones a políticas sobre quién accede, a qué recursos, con qué permisos y bajo qué condiciones.
Los modelos de acceso basados en Zero Trust parten de una idea sencilla: superar una comprobación inicial no debería dar acceso automático a más recursos de los necesarios. El acceso puede ajustarse según la aplicación, el contexto y el nivel de riesgo.
La diferencia se entiende en situaciones habituales:
- Un empleado de Finanzas necesita determinadas aplicaciones para realizar su trabajo, pero no necesariamente todos los sistemas financieros.
- Un proveedor puede requerir acceso a una plataforma mientras dura un proyecto, pero no al resto de la red corporativa.
- Una persona con funciones de administración puede necesitar privilegios elevados para una tarea concreta sin tener que utilizarlos continuamente.
La autenticación permite saber quién intenta entrar; después hay que decidir hasta dónde puede llegar.
Los permisos que fueron necesarios pueden dejar de serlo
Los accesos innecesarios no siempre proceden de una mala configuración o de una decisión equivocada. Por ejemplo, una persona recibe acceso a una herramienta específica para participar durante seis meses en un proyecto y después cambia de responsabilidad. Otro empleado se traslada a un departamento diferente. Un proveedor termina un trabajo. En todos estos casos, conceder el permiso pudo ser correcto en su momento.
El riesgo aparece cuando la necesidad desaparece, pero el acceso permanece.
Cuantas más aplicaciones y recursos puede alcanzar una cuenta, mayor es el alcance potencial de un compromiso. El riesgo aumenta si dispone de privilegios elevados, porque estos permiten realizar cambios, administrar sistemas o consultar información que no está disponible para un usuario convencional.
Las cuentas con privilegios elevados requieren controles específicos. La gestión de accesos privilegiados permite custodiar credenciales, aplicar políticas, aislar sesiones y supervisar las acciones realizadas con esos permisos.
■ La gestión de una identidad no termina cuando se crea la cuenta. También abarca los cambios de función, los accesos temporales, las modificaciones de privilegios y las bajas.
Un permiso no tiene que haber sido incorrecto para convertirse en innecesario.
Qué cambia cuando una cuenta cae en manos equivocadas
Una cuenta puede verse comprometida de distintas formas. El phishing y el robo de credenciales siguen siendo vías posibles. También existen ataques que aprovechan dispositivos comprometidos o intentan reutilizar sesiones que ya habían sido autenticadas.
La forma en que se produce el compromiso influye en su detección y en la respuesta necesaria. Además, los recursos y acciones disponibles para la cuenta determinan el alcance del incidente:
- Si la cuenta solo permite acceder a los recursos necesarios para una función concreta, el alcance potencial queda más acotado.
- Si conserva numerosos permisos, dispone de privilegios elevados o facilita el acceso a otros sistemas, el atacante puede intentar extender el compromiso.
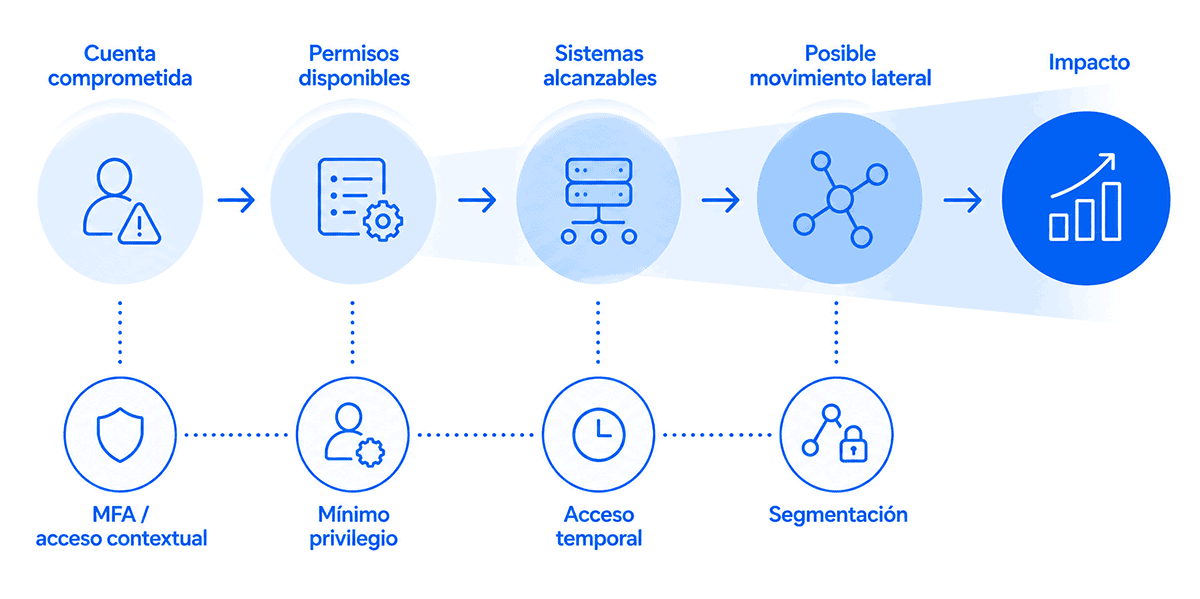
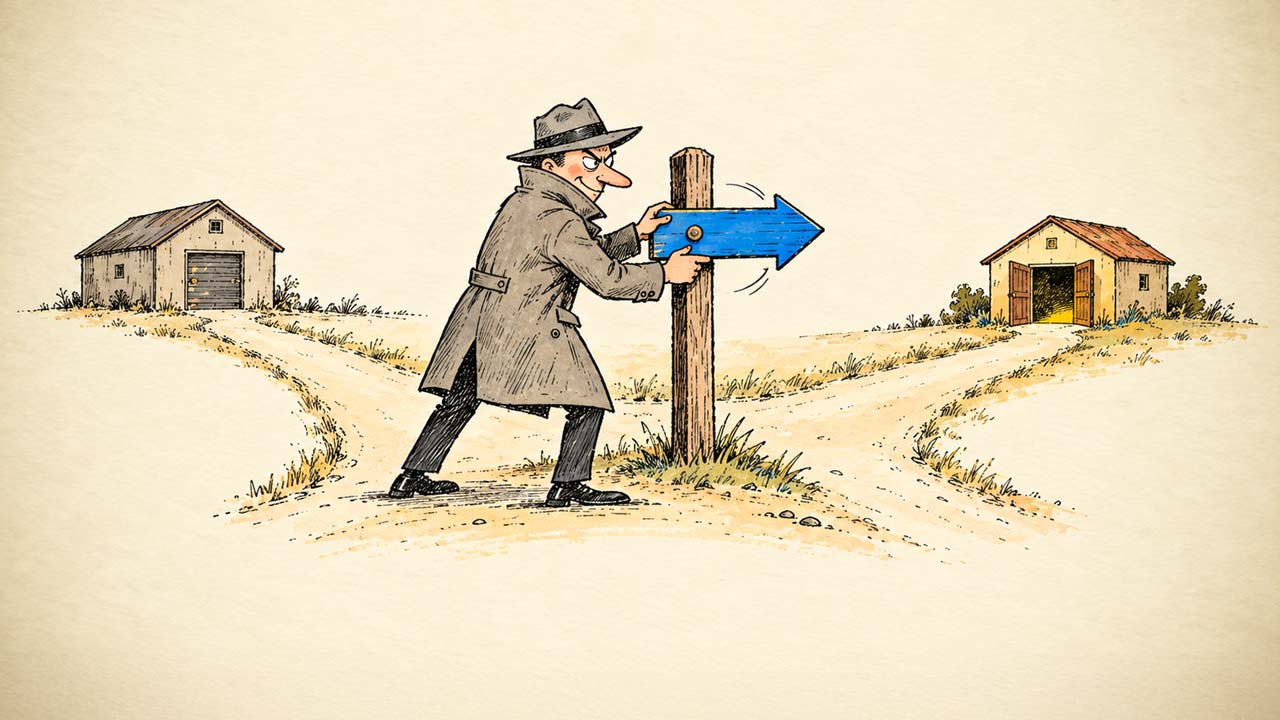
Cuando un atacante utiliza una cuenta o un sistema comprometidos para alcanzar otros recursos, se produce lo que se conoce como movimiento lateral. En nuestro artículo sobre microsegmentación explicamos cómo las conexiones internas y los permisos excesivos pueden facilitar ese recorrido y cómo limitar las comunicaciones ayuda a contenerlo.
■ La microsegmentación es una de las posibles medidas técnicas. El principio es más amplio: la seguridad debe dificultar la entrada y limitar la capacidad de avanzar una vez conseguido el acceso.
Algunos accesos pueden durar menos
No todos los permisos necesitan tener la misma duración. Hay accesos asociados de forma estable a un puesto de trabajo. Otros existen para realizar una tarea concreta: una intervención administrativa, un proyecto, una auditoría o el trabajo temporal de un proveedor.
En estos casos, mantener el permiso de forma indefinida permite seguir utilizándolo aunque la tarea o la relación que justificó su concesión ya haya terminado.
Los modelos de acceso temporal o just-in-time reducen esa exposición concediendo determinados privilegios cuando son necesarios y retirándolos después. Este principio resulta especialmente útil en cuentas con capacidad para administrar sistemas o realizar operaciones sensibles.
■ La revisión debe distinguir entre los permisos que necesitan permanecer activos y los que siguen vigentes simplemente porque nadie los ha revisado.
La confianza no tiene por qué ser para siempre
Las condiciones de un acceso pueden cambiar después de la autenticación. Durante una sesión que comienza en condiciones habituales pueden aparecer señales de que el acceso podría no ser legítimo o de que convendría revisarlo: el uso desde un dispositivo no reconocido, una actividad que no encaja con el patrón esperado, una operación especialmente sensible o indicios de compromiso de la cuenta.
Una autenticación correcta al inicio de una sesión no significa que todas las acciones posteriores deban darse por buenas automáticamente. Si cambian el dispositivo, la ubicación, el nivel de riesgo o la sensibilidad de la operación, puede ser necesario volver a comprobar el acceso o limitar determinadas acciones.
Esta forma de gestionar el acceso conecta con una evolución más amplia de la identidad digital como base de la confianza: además de verificar quién accede, se trata de establecer qué recursos puede utilizar cada identidad, qué acciones puede realizar y bajo qué condiciones debe revisarse el acceso.
El análisis de la exposición de las identidades puede detectar permisos excesivos, cuentas privilegiadas sin el control adecuado y combinaciones de configuraciones o relaciones de confianza que podrían crear una ruta de ataque tras el compromiso de una cuenta.
■ Un comportamiento distinto del habitual no constituye por sí solo un incidente. Lo importante es poder reconsiderar la confianza cuando cambian de forma relevante las condiciones en las que se concedió el acceso.
Una revisión de accesos empieza por saber qué sigue siendo necesario
Reducir el alcance potencial de una cuenta comprometida requiere revisar decisiones que suelen acumularse con el tiempo.
La revisión puede empezar por comprobar cómo se autentican los accesos relevantes y qué cuentas requieren protección reforzada mediante MFA u otros mecanismos adecuados. Después conviene revisar qué permisos siguen activos y si todavía responden a una necesidad real. Los cambios de puesto, los proyectos terminados o el fin de la relación con un proveedor pueden dejar accesos que ya no deberían mantenerse.
La misma revisión debe prestar especial atención a quién dispone de privilegios elevados, para qué los necesita y durante cuánto tiempo. Cuando esos privilegios solo son necesarios para una tarea puntual, puede valorarse la posibilidad de que caduquen o se retiren al finalizarla.
También importa el recorrido posible desde una cuenta o un sistema comprometidos. El mínimo privilegio, el control de acceso y la segmentación ayudan a reducir las posibilidades de que un primer compromiso se extienda hacia otros recursos.
Cuando el incidente ya se ha producido, adquiere especial importancia poder actuar con rapidez. Bloquear una cuenta, retirar privilegios o finalizar sesiones puede reducir el tiempo durante el que un acceso comprometido continúa siendo útil para un atacante.
■ Estas comprobaciones permiten detectar permisos innecesarios, accesos excesivos y rutas que podrían ampliar el impacto de un compromiso.
Proteger una cuenta también consiste en limitar lo que puede hacer
Una empresa necesita que empleados, colaboradores y proveedores accedan a los recursos necesarios para trabajar. Restringir indiscriminadamente los permisos dificultaría la actividad; concederlos sin suficiente control ampliaría el riesgo.
El equilibrio está en que cada identidad disponga de lo necesario mientras lo necesita.
Las contraseñas seguras, el MFA y otros mecanismos de autenticación protegen la entrada. La revisión de permisos, el control de los accesos privilegiados, las decisiones basadas en contexto y la segmentación limitan el alcance una vez concedido el acceso.
■ Una cuenta comprometida ya supone un incidente. La diferencia está en cuánto puede hacer el atacante con ella: limitar permisos, accesos y rutas de movimiento reduce la posibilidad de que un primer compromiso se extienda por el entorno.